2026年4月 — 10月最終更新 2026/10/14 21:29

情報漏洩まとめ情報漏洩の最新事例・企業一覧

2026年4月1日から2026年10月14日までに企業・組織が公表した情報漏洩・個人情報漏えい・不正アクセス・ランサムウェア被害794件を、公式発表を根拠に事案ごとにまとめたデータベース。

掲載件数794件

公表・掲載週別

掲載件数 / 月曜始まり / 10/12の週は途中

0501001502003/30の週 4件44/6の週 9件94月4/13の週 11件114/20の週 9件94/27の週 11件115/4の週 6件65月5/11の週 14件145/18の週 6件65/25の週 5件56/1の週 9件96月6/8の週 3件36/15の週 10件106/22の週 19件196/29の週 14件147/6の週 8件87月7/13の週 13件137/20の週 10件107/27の週 18件188/3の週 36件368月8/10の週 10件108/17の週 15件158/24の週 22件228/31の週 17件179/7の週 14件149月9/14の週 13件139/21の週 20件209/28の週 158件15810/5の週 168件16816810月10/12の週 142件142142

事案分類別

掲載件数

直近の事案と公表された影響範囲

直近30日に公表された事案のうち、公表規模(人数・件数・アカウント数)が10万以上のものを規模の大きい順に掲載。

公表 2026/09/16

Helpfeel/Gyazo

公表規模

ユーザーデータ約2,362万件(匿名約1,801万件、メール登録あり約562万件)、画像メタデータ約4.9億件+240万件+削除済み約1.74億件。件数は画像ファイル流出数・実人数ではない。

A 外部攻撃 ユーザー情報・画像メタデータ漏えい確認/画像閲覧の可能性は調査中

補填・損害の公表:非公表/資料に記載なし

対象情報:名前・メール・パスワードハッシュ・ID・セッションID等。画像メタデータは画像ID、IP、OCRテキスト、位置情報(存在する場合)等。決済情報なし。

事案の時系列・企業の対応を見る →
公表 2026/10/08

アドベンチャー
旅行予約サイト「skyticket」

公表規模

(1)約1,464万件(うちハッシュ化パスワード約413万件)
(2)17,780件(重複含む・一部調査中)
(3)予約 約12,000件

A 外部攻撃 漏えい確認・漏えいのおそれ

補填・損害の公表:非公表/資料に記載なし

対象情報:(1)氏名(パスポート表記含む)、生年月日、メールアドレス、電話番号、郵便番号・住所、振込依頼人名義、ハッシュ化パスワード (2)氏名、電話番号、返金先口座情報 (3)予約者氏名(カナ)、年齢、性別、メールアドレス、電話番号、会員ID、乗車便情報、同行者情報

事案の時系列・企業の対応を見る →

公表 2026/10/05

物語コーポレーション/焼肉きんぐ公式アプリ

公表規模

10,788,963件(登録10,808,784件のうち)

A 外部攻撃 漏えい確認/原因調査継続

補填・損害の公表:非公表/資料に記載なし

対象情報:会員番号・氏名(アプリ登録名)・メールアドレス・電話番号。ログインパスワード・生年月日・性別・郵便番号・店舗利用履歴は漏えいなし。決済情報は保持していない。

事案の時系列・企業の対応を見る →

公表 2026/09/25

タイムズモビリティ/タイムズカー

公表規模

約660万アカウント。本人確認書類画像が漏えいした約160万アカウントはその内数。

A 外部攻撃 漏えい確認/詳細調査継続

補填・損害の公表:非公表/資料に記載なし

対象情報:氏名・住所・生年月日・電話・メール、所属部署、免許情報、本人確認書類画像、復元できない形式のパスワード、連携サービスID等。対象ごとに異なる。カード情報は対象外。

事案の時系列・企業の対応を見る →

事案の把握から、次の対応へ

炎上対策を相談する(広報部門向け)

公表前後の反応、話題の変化、自社・同業他社の露出を確認したい企業の方へ。

セキュリティ対策を相談する(情シスなど)

調査、復旧、再発防止について、必要な支援と対象システムを運営窓口へお知らせください。

セキュリティ対策を相談する

最新の情報漏洩事案

公表・掲載日が新しい順に50件ずつ表示

  1. 京都市(SpeeCAN RAIDEN不正アクセス) 災害時一斉情報配信サービス外部攻撃/漏洩のおそれ・調査中267件
  2. 三鷹市(SpeeCAN RAIDEN不正アクセス) 緊急情報配信サービス・職員参集メール外部攻撃/漏洩のおそれ・調査中1,252件
  3. 福島市(SpeeCAN RAIDEN不正アクセス) 防災と災害情報メールマガジン外部攻撃/漏洩のおそれ・調査中非公表
  4. 墨田区(SpeeCAN RAIDEN不正アクセス) すみだ安全・安心メール外部攻撃/漏洩のおそれ・調査中非公表
  5. 東村山市(SpeeCAN RAIDEN不正アクセス) 防災行政無線メール・防犯メール・土砂災害情報テレフォンサービス・行方不明高齢者等捜索メール・消防団出場司令システム外部攻撃/漏洩のおそれ・調査中非公表
  6. 知立市(SpeeCAN RAIDEN不正アクセス) 防災情報メール・いまどこねっと外部攻撃/漏洩のおそれ・調査中非公表
  7. 木津川市(SpeeCAN RAIDEN不正アクセス) 木津川市防災情報メール外部攻撃/漏洩のおそれ・調査中非公表
  8. 玉野市(SpeeCAN RAIDEN不正アクセス) 玉野市防災メールマガジン外部攻撃/漏洩のおそれ・調査中5,001件
  9. 廿日市市(SpeeCAN RAIDEN不正アクセス) はつかいちし安全・安心メール外部攻撃/漏洩のおそれ・調査中非公表
  10. 八幡浜市(SpeeCAN RAIDEN不正アクセス) 消防団連絡メール・防災メール・職員参集メール外部攻撃/漏洩のおそれ・調査中非公表
  11. 西予市(SpeeCAN RAIDEN不正アクセス) 防災情報配信システム外部攻撃/漏洩のおそれ・調査中調査中
  12. 武雄市(SpeeCAN RAIDEN不正アクセス) 武雄市防災メール・防災情報FAX・電話配信サービス外部攻撃/漏洩のおそれ・調査中812人
  13. 諫早市(SpeeCAN RAIDEN不正アクセス) 防災メール外部攻撃/漏洩のおそれ・調査中非公表
  14. 佐々町(SpeeCAN RAIDEN不正アクセス) 防災行政無線メール配信システム外部攻撃/漏洩のおそれ・調査中非公表
  15. 志布志市(SpeeCAN RAIDEN不正アクセス) 安全安心メール外部攻撃/漏洩のおそれ・調査中調査中
  16. 深川市(SpeeCAN RAIDEN不正アクセス) 防災情報メール外部攻撃/漏洩のおそれ・調査中非公表
  17. 帯広市(SpeeCAN RAIDEN不正アクセス) 緊急情報一斉伝達システム外部攻撃/漏洩のおそれ・調査中非公表
  18. 奈井江町(SpeeCAN RAIDEN不正アクセス) 災害時一斉情報配信サービス外部攻撃/漏洩のおそれ・調査中非公表
  19. 上野原市(SpeeCAN RAIDEN不正アクセス) 行政防災うえのはらメール・電話FAX災害情報提供サービス・災害情報メール119・NET119外部攻撃/漏洩のおそれ・調査中2,659件
  20. 山田町(SpeeCAN RAIDEN不正アクセス) インフォやまだ(登録制メールサービス・@InfoCanal)外部攻撃/漏洩なし・記載なし非公表
  21. 株式会社イズミ(IDCFクラウド障害) ゆめオンライン・ゆめデリバリーのメールマガジン外部攻撃/漏洩のおそれ・調査中最大約40万件
  22. ピーチ・ジョン(IDCFクラウド障害) メールマガジン配信サービス外部攻撃/漏洩のおそれ・調査中非公表
  23. 株式会社アエナ ECアプリ 会員マイページ外部攻撃/漏洩のおそれ・調査中最大817,215人
  24. 音更町(SpeeCAN RAIDEN不正アクセス) 災害情報・行方不明情報の一斉情報伝達サービス外部攻撃/漏洩のおそれ・調査中非公表
  25. 出雲市(SpeeCAN RAIDEN不正アクセス) Net119緊急通報システム外部攻撃/漏洩のおそれ・調査中非公表
  26. 九重町(SpeeCAN RAIDEN不正アクセス) 消防団一斉メール配信システム外部攻撃/漏洩のおそれ・調査中非公表
  27. 竹田市(SpeeCAN RAIDEN不正アクセス) 一斉メール送信システム(消防団・SOS見守りネットワーク協議会等向け)外部攻撃/漏洩のおそれ・調査中非公表
  28. 北九州市(SpeeCAN RAIDEN不正アクセス) 災害情報自動配信サービス・もらって安心災害情報配信サービス外部攻撃/漏洩のおそれ・調査中非公表
  29. 八千代市(SpeeCAN RAIDEN不正アクセス) やちよ情報メール・エリアメール・電話・ファクスでの情報配信外部攻撃/漏洩のおそれ・調査中約23,000人分
  30. 下松市(SpeeCAN RAIDEN不正アクセス) くだまつメール外部攻撃/漏洩のおそれ・調査中確認中
  31. アルカディア(SpeeCAN RAIDEN不正アクセス) 自治体向け情報配信サービス「SpeeCAN RAIDEN」外部攻撃/漏洩のおそれ・調査中推定 メールアドレス約3,136,000件、電話番号約105,000件、FAX番号約15,000件(SpeeCAN RAIDEN) NET119・119RAIDEN:最大 約13,000件、メールアドレス約97,000件、電話番号約17,000件、FAX番号約400件(10/14時点)
  32. 美馬市(SpeeCAN RAIDEN不正アクセス) 防災行政発信システム(架電・FAX・メール配信)外部攻撃/漏洩のおそれ・調査中328名
  33. 下関市(SpeeCAN RAIDEN不正アクセス) 防災メール外部攻撃/漏洩のおそれ・調査中登録約15,000件
  34. 湖南市(SpeeCAN RAIDEN不正アクセス) 市のメール配信サービス外部攻撃/漏洩のおそれ・調査中非公表
  35. 南房総市(防災メール配信システムへの不正アクセス) 南房総市安全安心メール外部攻撃/漏洩なし・記載なし非公表
  36. 横須賀市(SpeeCAN RAIDEN不正アクセス) 防災情報メール・防災情報FAX・防災情報電話・よこすか防犯あんしんメール配信サービス外部攻撃/漏洩のおそれ・調査中防災情報メール47,065人、防災情報FAX 996人、防災情報電話11人、防犯あんしんメール10,848人(登録者)
  37. 岡山市(SpeeCAN RAIDEN不正アクセス) 岡山市防災メール/災害時一斉情報配信サービス外部攻撃/漏洩のおそれ・調査中防災メールのメールアドレス約4,500件、職員の情報約5,000件、ダム放流通知先約350件
  38. 大分県(防災メール配信システムへの不正アクセス) 県民安全・安心メール等配信システム外部攻撃/漏洩のおそれ・調査中27,667件
  39. 佐世保市(SpeeCAN RAIDEN不正アクセス) 佐世保市防災情報メール・佐世保市道路冠水情報メール外部攻撃/漏洩のおそれ・調査中非公表
  40. 佐賀市(防災メール配信システムへの不正アクセス) さがんメール外部攻撃/漏洩のおそれ・調査中非公表
  41. 台東区(防災メール配信システムへの不正アクセス) たいとうメールマガジン外部攻撃/漏洩のおそれ・調査中登録者6,922人(2026年9月末)
  42. 福井市(防災メール配信システムへの不正アクセス) 福井市防災気象情報メール外部攻撃/漏洩のおそれ・調査中非公表
  43. 鯖江市(防災メール配信システムへの不正アクセス) 鯖江市緊急情報一斉配信システム外部攻撃/漏洩のおそれ・調査中非公表
  44. あわら市(SpeeCAN RAIDEN不正アクセス) 防災メール等外部攻撃/漏洩のおそれ・調査中非公表
  45. 池田町(福井県)(SpeeCAN RAIDEN不正アクセス) 防災メール等外部攻撃/漏洩のおそれ・調査中非公表
  46. 越前市(SpeeCAN RAIDEN不正アクセス) 越前市緊急連絡メール・電話配信サービス外部攻撃/漏洩のおそれ・調査中非公表
  47. 敦賀市(防災メール配信システムへの不正アクセス) トンボメール(敦賀市防災メール)外部攻撃/漏洩なし・記載なし非公表
  48. 鹿沼市(SpeeCAN RAIDEN不正アクセス) 災害情報メール外部攻撃/漏洩のおそれ・調査中非公表
  49. 海南市(SpeeCAN RAIDEN不正アクセス) 海南市メール配信サービス外部攻撃/漏洩のおそれ・調査中非公表
  50. 北茨城市(防災メール配信システムへの不正アクセス) 北茨城市防災情報メール配信サービス外部攻撃/漏洩のおそれ・調査中非公表

情報漏洩とは

情報漏洩(情報漏えい)は、企業や組織が持つ個人情報・機密情報が、外部からの攻撃、内部不正、設定の誤り、紛失、誤送信などによって、本来見られない第三者に渡ること、または渡ったおそれがある状態を指す。

主な原因(当サイト掲載の794件)

分類別では外部攻撃737件、内部不正3件、設定不備20件、媒体紛失6件、メール誤送信・誤送付25件、その他3件で、外部攻撃が93%を占める。外部攻撃の経路で件数が多いのは委託先経由(443件)、ランサムウェア(71件)、IDCFクラウドへの攻撃(60件)、脆弱性の悪用(45件)、アカウント・認証情報の悪用(26件)(1件に複数の経路が付く場合がある)。1つの製品・サービスへの攻撃が多くの組織に広がった例は製品・サービス別の情報漏洩にまとめた。

漏えいが起きたときの報告

個人情報保護委員会は、要配慮個人情報が含まれる場合、財産的被害が生じるおそれがある場合、不正の目的をもって行われたおそれがある場合、本人の数が1,000人を超える場合の個人データの漏えい等(おそれを含む)について、民間事業者に委員会への報告を求めている。速報は発覚日から3〜5日以内、確報は30日以内(不正の目的によるおそれがある場合は60日以内)。出典:個人情報保護委員会(漏えい等の報告)

複数の組織に広がった情報漏洩(製品・サービス別)

1つの製品・サービスが攻撃され、それを使っていた複数の組織が情報漏洩を公表した例は12件。公表した組織は合わせて408組織で、最も多いのはTEMAIRAZU(宿泊予約サイト管理システム)の149組織。外部攻撃737件のうち、委託先・共通サービス経由は443件(60%)。

攻撃→製品・サービス(例:宿泊予約サイトの管理システム)↓ その製品・サービスを使っていた組織が、それぞれ情報漏洩を公表する宿泊施設A・宿泊施設B・自治体C …

製品・サービスごとの被害(中心が製品・サービス、点が公表した組織)

TEMAIRAZU(宿泊予約サイト管理システム):利用していた149組織が公表TEMAIRAZU利用していた149組織が公表SpeeCAN RAIDEN(自治体向け情報配信サービス):利用していた89組織が公表SpeeCAN RAIDEN利用していた89組織が公表IDCFクラウド:利用していた60組織が公表IDCFクラウド利用していた60組織が公表自治体の防災メール配信システム:利用していた28組織が公表自治体の防災メール配信システム利用していた28組織が公表コミューン(Commune):利用していた24組織が公表コミューン利用していた24組織が公表ショップサーブ:利用していた23組織が公表ショップサーブ利用していた23組織が公表KDDI ISP向けメールシステム:利用していた7組織が公表KDDI ISP向けメールシステム利用していた7組織が公表新日本検定協会(ランサムウェア):利用していた7組織が公表新日本検定協会利用していた7組織が公表YCC情報システム:利用していた6組織が公表YCC情報システム利用していた6組織が公表i-ask(スカラコミュニケーションズ):利用していた6組織が公表i-ask利用していた6組織が公表ApplyNow:利用していた5組織が公表ApplyNow利用していた5組織が公表両毛システムズ:利用していた4組織が公表両毛システムズ利用していた4組織が公表

漏洩確認漏洩のおそれ・調査中漏洩なし・記載なし

原因・手口別、月別で探す

月別
2026年10月2026年9月2026年8月2026年7月2026年6月2026年5月2026年4月
攻撃経路別
委託先経由ランサムウェアIDCFクラウドへの攻撃脆弱性の悪用アカウント・認証情報の悪用コミューン経由ショップサーブ経由フィッシング不正ログインサポート詐欺(遠隔操作)マルウェア感染Microsoft 365VPN経由の侵入i-ask(スカラコミュニケーションズ)経由決済画面の改ざんApplyNow経由リスト型攻撃GitHub
組織の種別
企業・団体行政機関教育機関医療機関
分類別
外部攻撃(不正アクセス・ランサムウェアなど)メール誤送信・誤送付設定不備媒体紛失内部不正

公表件数の推移と区分

公表件数の推移

掲載794件を公表・掲載日で週ごと(月曜始まり)に数えた件数。最多は10/5〜10/11の週の168件。最終週は10月14日まで。

01020304050607080901001101201301401501601704月5月6月7月8月9月10月
週次の件数を表で見る
週件数うち外部攻撃
3/30〜4/543
4/6〜4/1299
4/13〜4/191110
4/20〜4/2698
4/27〜5/31110
5/4〜5/1064
5/11〜5/171414
5/18〜5/2465
5/25〜5/3155
6/1〜6/797
6/8〜6/1433
6/15〜6/21108
6/22〜6/281917
6/29〜7/51411
7/6〜7/1287
7/13〜7/191310
7/20〜7/261010
7/27〜8/21813
8/3〜8/93633
8/10〜8/161010
8/17〜8/231513
8/24〜8/302218
8/31〜9/61710
9/7〜9/131412
9/14〜9/201311
9/21〜9/272019
9/28〜10/4158151
10/5〜10/11168166
10/12〜10/14142140

攻撃経路の区分

外部攻撃737件のうち、公式資料または概要に経路の記載がある592件を区分した件数。1件に複数の区分が付く場合がある。

委託先経由443
ランサムウェア71
IDCFクラウドへの攻撃60
脆弱性の悪用45
アカウント・認証情報の悪用26
コミューン経由24
ショップサーブ経由23
フィッシング18
不正ログイン17
サポート詐欺(遠隔操作)12
マルウェア感染9
Microsoft 3658
VPN経由の侵入7
i-ask(スカラコミュニケーションズ)経由6
決済画面の改ざん6
ApplyNow経由5
リスト型攻撃3
GitHub3
SQLインジェクション1

組織の種別

掲載794件を組織名で分けた件数。

企業・団体570
行政機関168
医療機関16
教育機関40

SNSでの関心

「情報漏洩」を含むXの投稿件数(日別)

集計できるのは直近約30日分のため、取得済みの集計値のうち、直近30日間に含まれる日を示す。

010,00020,00030,0009/159/229/2910/610/1310/14
010,00020,00030,0009/159/2510/510/14

いいねの多い投稿

  1. 8,308いいね

    10/13 23:48 / 日本経済新聞 電子版(日経電子版)

    「デンマーク880万件情報漏洩、原因はパスワード「123456」か」という見出しでニュースを伝える内容

    リポスト 2,790 ・ 引用 789 ・ 返信 137 ・ 元の投稿

  2. 1,724いいね

    10/13 20:40 / 個人

    タイムズカーの情報漏洩問題の被害者対応について、要点を画像にまとめて紹介する内容

    リポスト 174 ・ 引用 6 ・ 返信 0

  3. 1,074いいね

    10/13 20:25 / 個人

    情報漏洩が相次ぐ中での備えとして、クレジットカードの利用履歴をこまめに確認すること、パスワードは複雑さより長さを重視すること、内部の機密情報の扱いに注意することを、石田三成になぞらえて呼びかける内容

    リポスト 166 ・ 引用 4 ・ 返信 10

  4. 1,055いいね

    10/14 07:22 / 日本経済新聞 電子版(日経電子版)

    「日本郵便、最大4807件の顧客情報漏洩の恐れ システム不具合で」という見出しでニュースを伝える内容

    リポスト 1,024 ・ 引用 90 ・ 返信 32 ・ 元の投稿

  5. 840いいね

    10/14 09:27 / 個人

    日本郵便で最大4807件の顧客情報漏洩の恐れがあるというニュースを紹介し、大手銀行での公表はまだか、表に出ていないだけかと問う内容

    リポスト 194 ・ 引用 2 ・ 返信 4

  6. 768いいね

    10/14 10:09 / 個人

    情報漏洩のニュースを見るたびに、サイトの常時SSL化やPHPの更新を提案しても顧客から費用対効果や売上への効果を求められて進まなかった、数年前のやり取りを思い出すという内容

    リポスト 198 ・ 引用 38 ・ 返信 21

  7. 669いいね

    10/13 19:54 / 個人

    三連休明けに情報漏洩を公表したところとして銀のさら、楽天モバイル、ブックオフ、横須賀市、アルカディアを、障害が起きたところとして証券会社や鉄道などを挙げ、金融とインフラへの影響が始まっているという内容

    リポスト 316 ・ 引用 1 ・ 返信 1

  8. 440いいね

    10/13 20:56 / 日本経済新聞 電子版(日経電子版)

    「スマホアプリ解析しサーバー攻撃、情報漏洩の一因 NICTが特定」という見出しでニュースを伝える内容

    リポスト 203 ・ 引用 19 ・ 返信 5 ・ 元の投稿

関連キーワード

情報漏洩情報漏洩対策(14)対策一覧(11)一覧ニュース(11)ニュースなぜ(10)なぜ最近(10)最近確認(8)確認原因(8)原因アフラック(8)アフラックamazon(8)amazonアサヒ(8)アサヒまとめ(8)まとめai(7)ai確認サイト(7)確認サイト多すぎ(6)多すぎ楽天(6)楽天au(6)auアプリ(6)アプリ企業 一覧(5)企業 一覧2026(5)2026企業(4)企業ai 攻撃(4)ai 攻撃ai 悪用(4)ai 悪用確認方法(4)確認方法逮捕(4)逮捕対応(4)対応対処法(4)対処法なぜ起こる(4)なぜ起こる何罪(4)何罪犯罪(4)犯罪判例(4)判例ランサムウェア(4)ランサムウェアチェック(4)チェックタイムズ(3)タイムズアスクル(3)アスクル過去最大(3)過去最大最新(3)最新サイバー攻撃(3)サイバー攻撃裁判(3)裁判対応フロー(3)対応フロー対応 マニュアル(3)対応 マニュアル犯人(3)犯人マネーフォワード(3)マネーフォワードマイナンバー(3)マイナンバーマニュアル(3)マニュアル窓口(3)窓口マイナビ(3)マイナビ役所(3)役所ライン(3)ラインランキング(3)ランキングランサム(3)ランサム割合(3)割合詫び状(3)詫び状多発(3)多発損害賠償(2)損害賠償アサヒビール(2)アサヒビール海外(2)海外
語の一覧を見る(括弧内は出てきた検索候補の数)

対策(14)、一覧(11)、ニュース(11)、なぜ(10)、最近(10)、確認(8)、原因(8)、アフラック(8)、amazon(8)、アサヒ(8)、まとめ(8)、ai(7)、確認サイト(7)、多すぎ(6)、楽天(6)、au(6)、アプリ(6)、企業 一覧(5)、2026(5)、企業(4)、ai 攻撃(4)、ai 悪用(4)、確認方法(4)、逮捕(4)、対応(4)、対処法(4)、なぜ起こる(4)、何罪(4)、犯罪(4)、判例(4)、ランサムウェア(4)、チェック(4)、タイムズ(3)、アスクル(3)、過去最大(3)、最新(3)、サイバー攻撃(3)、裁判(3)、対応フロー(3)、対応 マニュアル(3)、犯人(3)、マネーフォワード(3)、マイナンバー(3)、マニュアル(3)、窓口(3)、マイナビ(3)、役所(3)、ライン(3)、ランキング(3)、ランサム(3)、割合(3)、詫び状(3)、多発(3)、損害賠償(2)、アサヒビール(2)、海外(2)

主な事案のXでの反応(事案別)

公表日組織 サービス投稿件数最多の日感情の割合検索語
2026/09/25タイムズモビリティ(タイムズカー)16,7959/29(3,465件)
ネガティブ 96%/ポジティブ 4%
タイムズカー (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/05物語コーポレーション(焼肉きんぐ)5,00810/5(2,465件)
ネガティブ 93%/ポジティブ 7%
焼肉きんぐ (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/08ローソン(ローソンID)3,25310/9(1,515件)
ネガティブ 91%/ポジティブ 9%
ローソン (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/09ブックオフグループホールディングス2,91410/9(2,180件)
ネガティブ 92%/ポジティブ 8%
ブックオフ (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/09東日本旅客鉄道(えきねっと/大人の休日倶楽部)2,37010/9(1,783件)
ネガティブ 84%/ポジティブ 16%
えきねっと (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/05大和証券2,30510/5(1,199件)
ネガティブ 95%/ポジティブ 5%
大和証券 (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/09/29イープラス1,9189/29(1,172件)
ネガティブ 93%/ポジティブ 7%
イープラス (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/07IDCフロンティア(IDCFクラウド)1,52610/9(431件)
ネガティブ 95%/ポジティブ 5%
(IDCF OR IDCフロンティア) (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/09/29セイコーマート1,0759/29(500件)
ネガティブ 87%/ポジティブ 13%
セイコーマート (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/08第一興商1,05310/8(524件)
ネガティブ 95%/ポジティブ 5%
第一興商 (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/06ミスターマックス80910/6(622件)
ネガティブ 94%/ポジティブ 6%
ミスターマックス (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/09/16Helpfeel(Gyazo)7709/17(146件)
ネガティブ 95%/ポジティブ 5%
Gyazo (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/06シチズン時計44310/6(276件)判定なしシチズン時計 (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/09ビューカード39110/9(293件)
ネガティブ 98%/ポジティブ 2%
ビューカード (漏洩 OR 漏えい OR 流出 OR 不正アクセス)
2026/10/06コミューン(Commune)38310/10(174件)判定なし(コミューン OR Commune) (漏洩 OR 漏えい OR 流出 OR 不正アクセス)

原因分類と漏えい確認状況

  • ランサムウェア:データを暗号化して身代金を要求。暗号化の前に情報を盗む手口もある
  • 委託先・クラウドサービス経由:委託先や利用中のクラウドサービスが攻撃され、預けた情報が漏れる
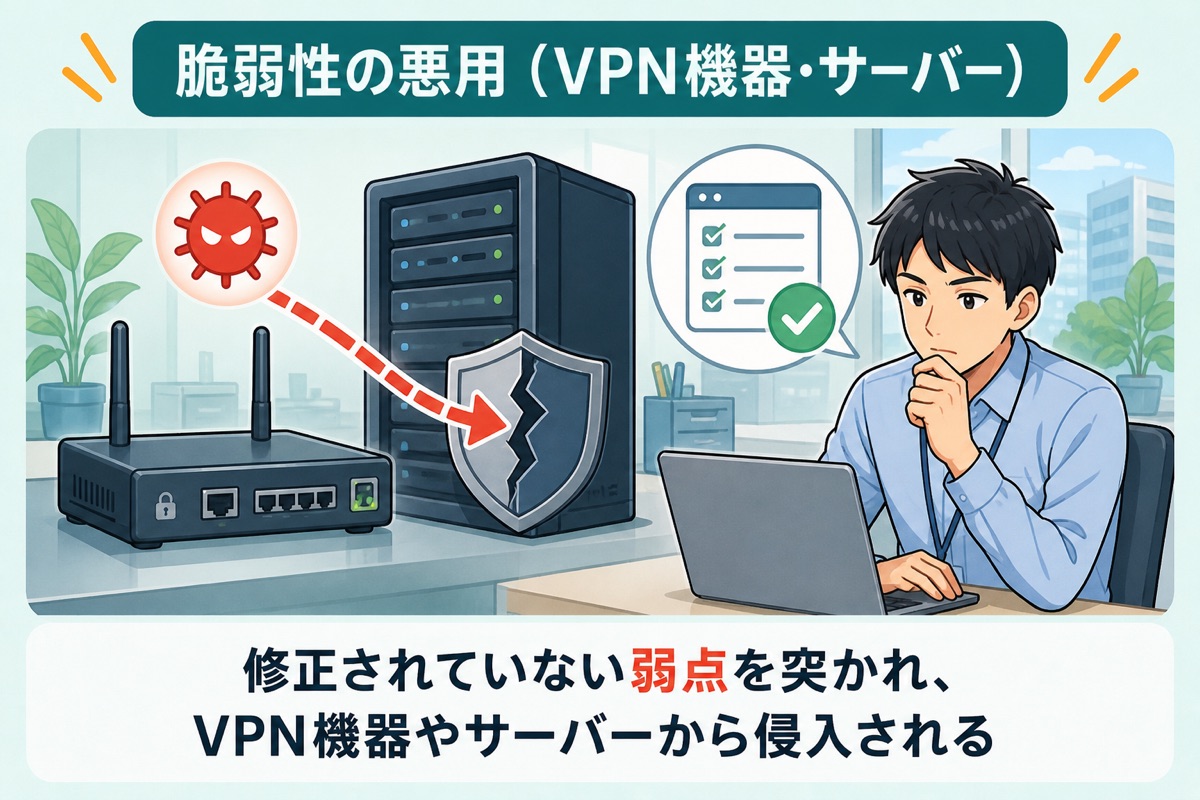
  • 脆弱性の悪用(VPN機器・サーバー):修正されていない弱点を突かれ、VPN機器やサーバーから侵入される
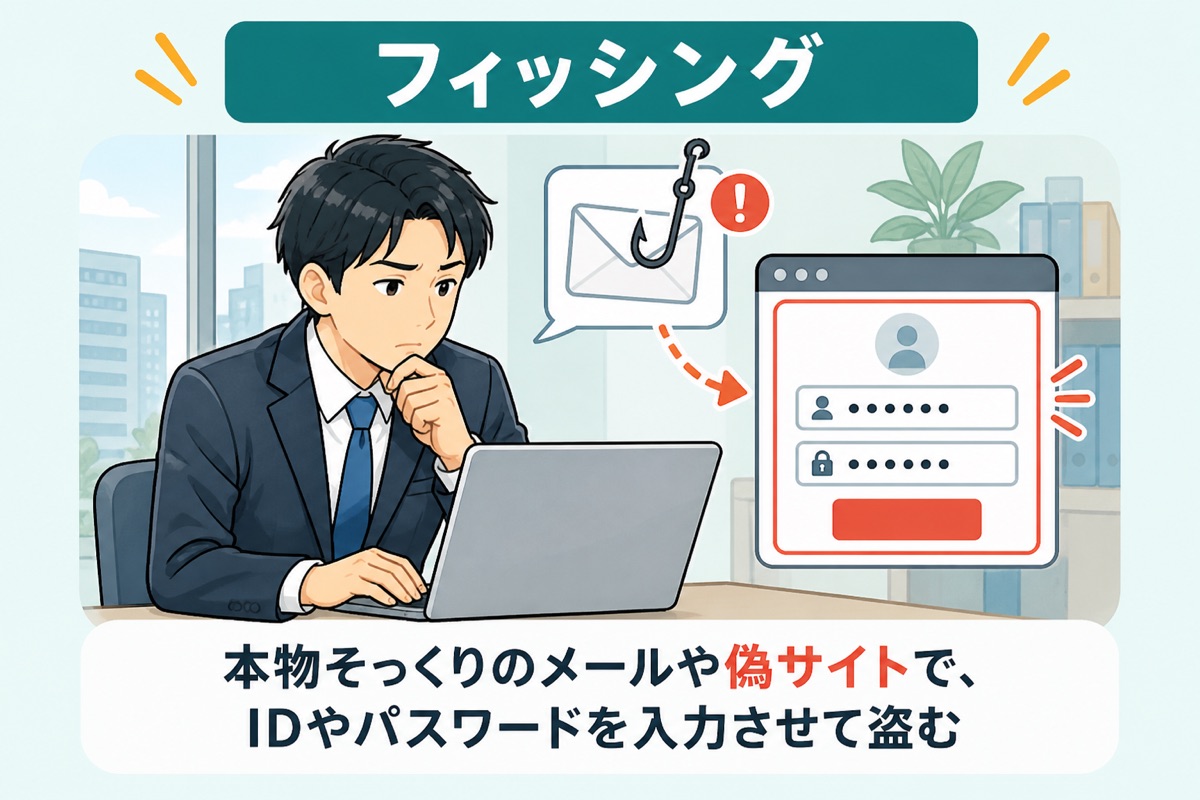
  • フィッシング:本物そっくりのメールや偽サイトで、IDやパスワードを入力させて盗む
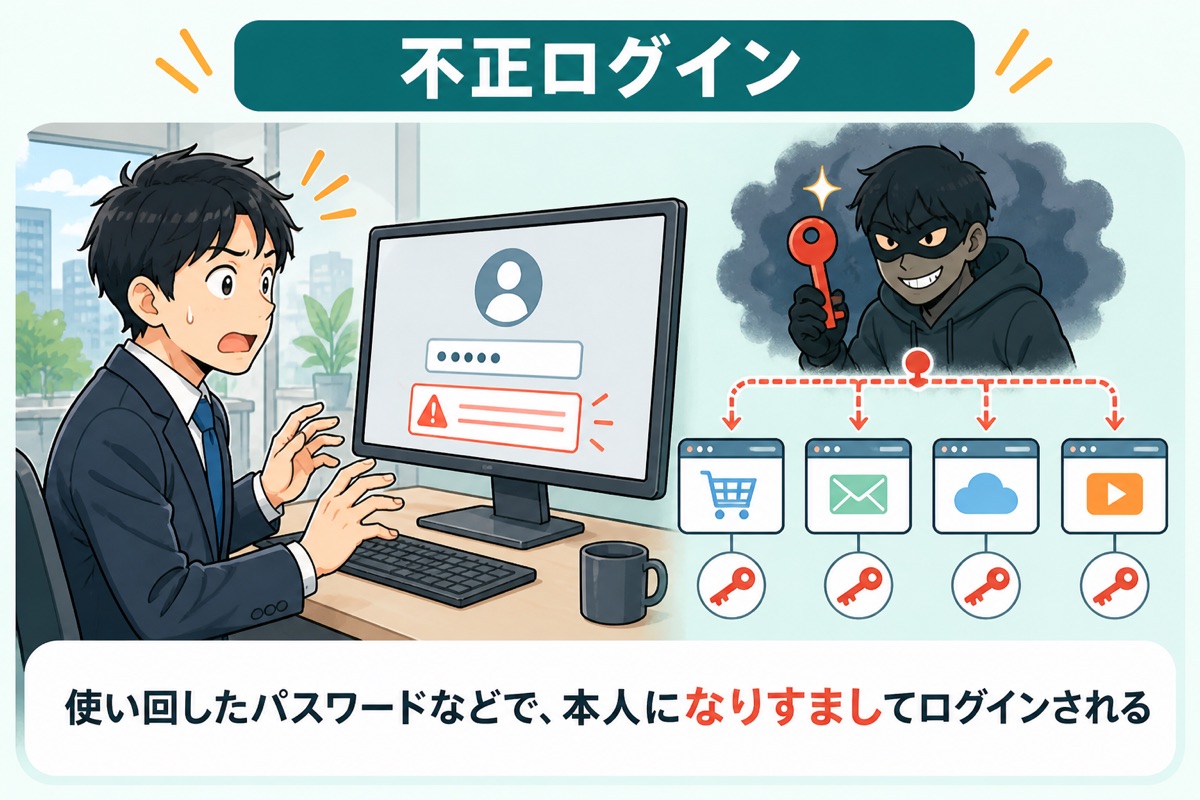
  • 不正ログイン:使い回したパスワードなどで、本人になりすましてログインされる
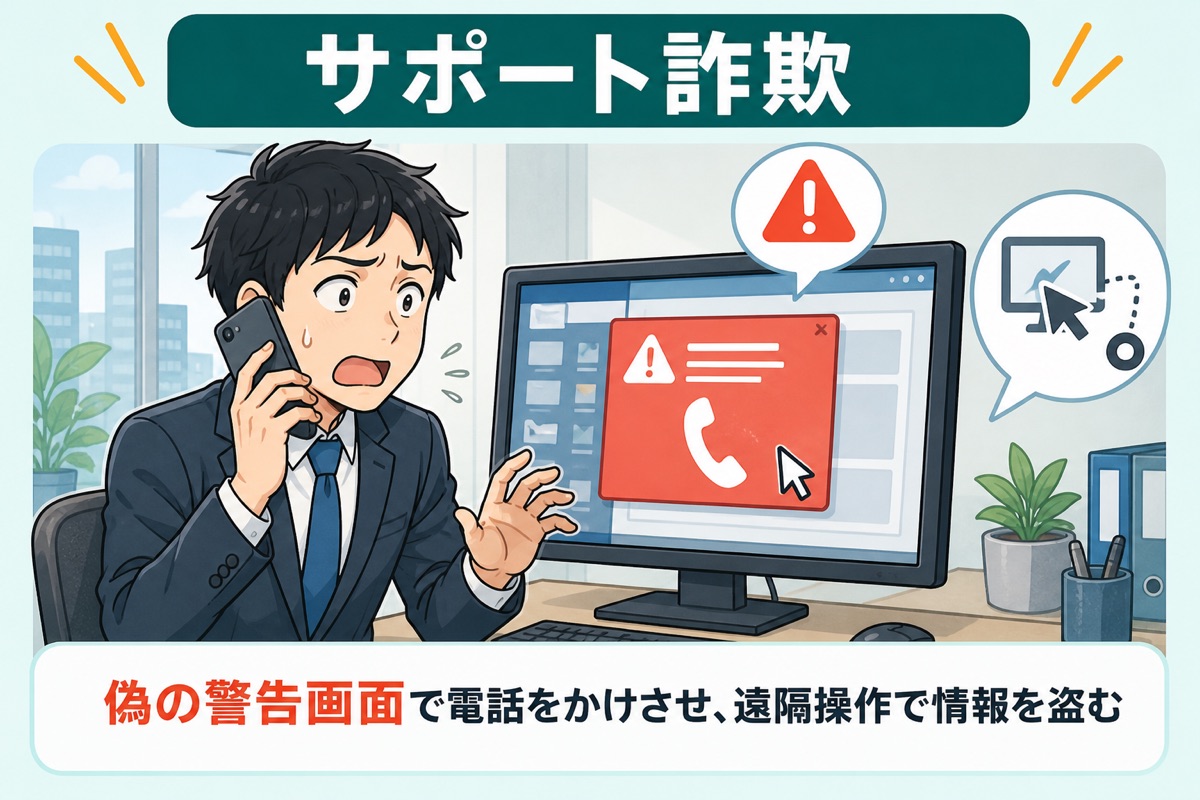
  • サポート詐欺:偽の警告画面で電話をかけさせ、遠隔操作で情報を盗む
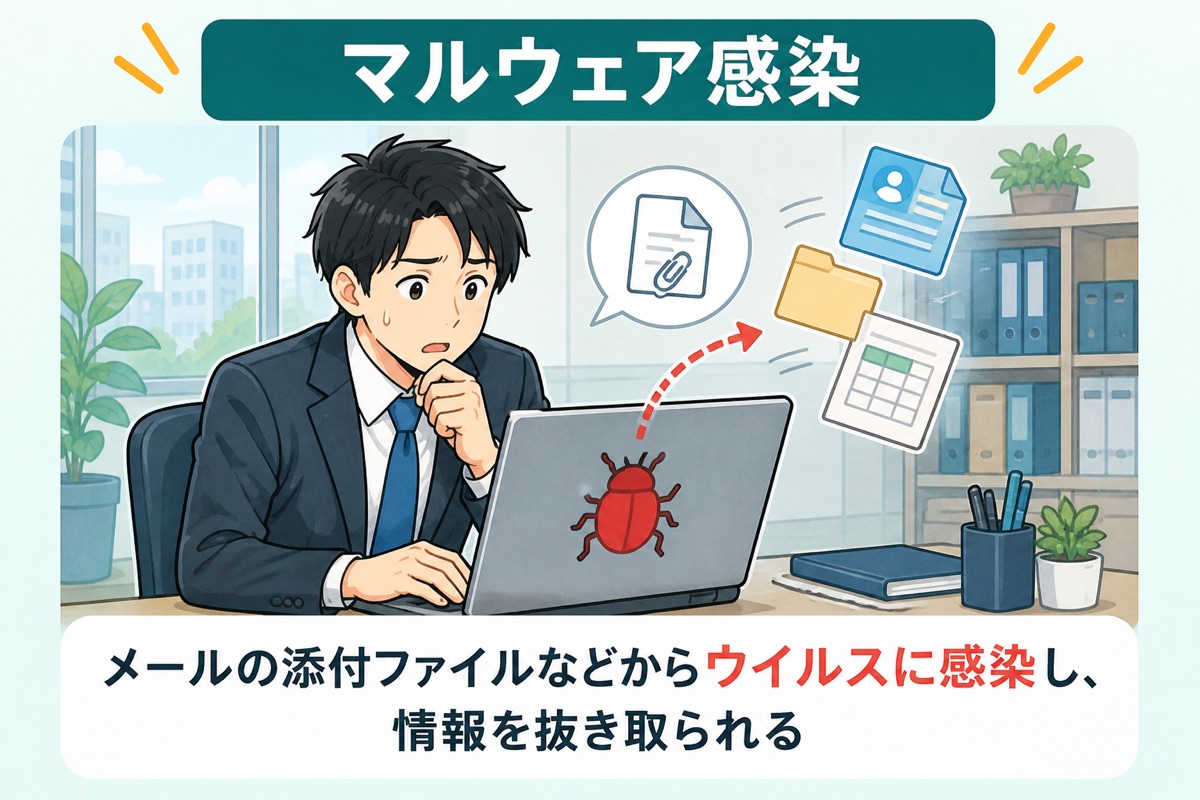
  • マルウェア感染:メールの添付ファイルなどからウイルスに感染し、情報を抜き取られる
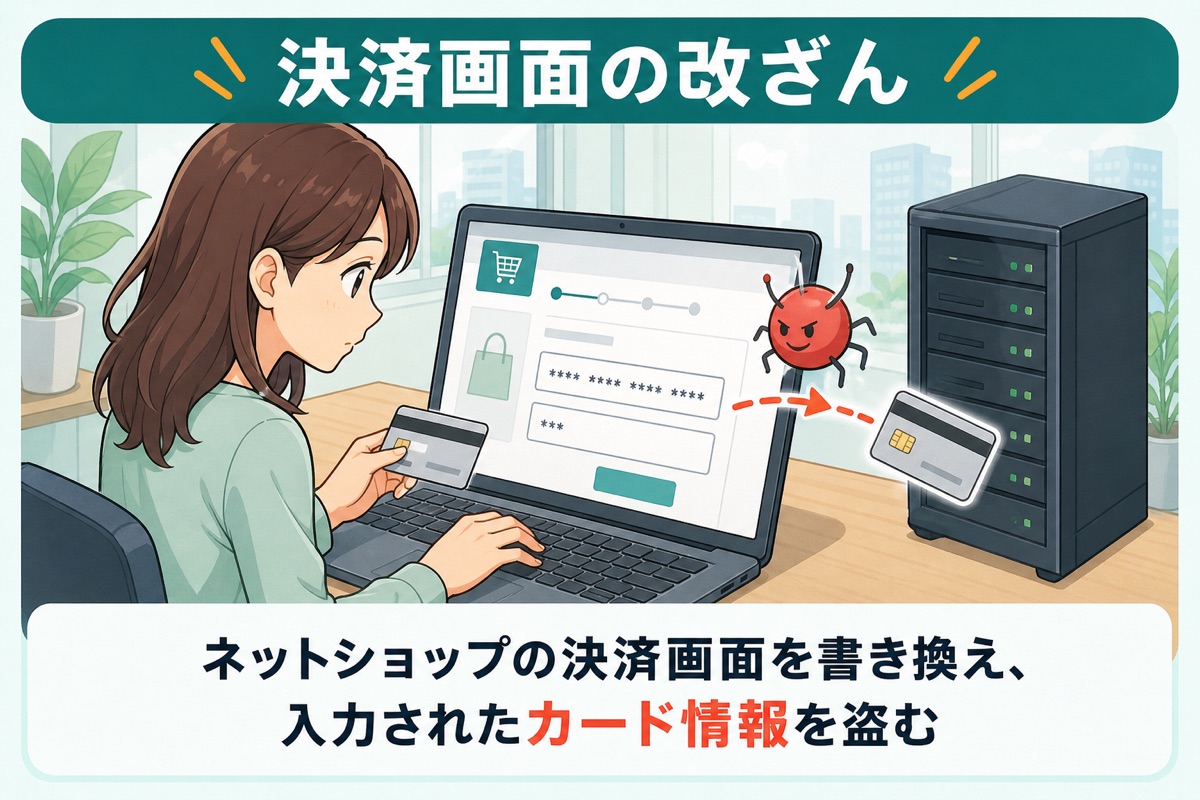
  • 決済画面の改ざん:ネットショップの決済画面を書き換え、入力されたカード情報を盗む
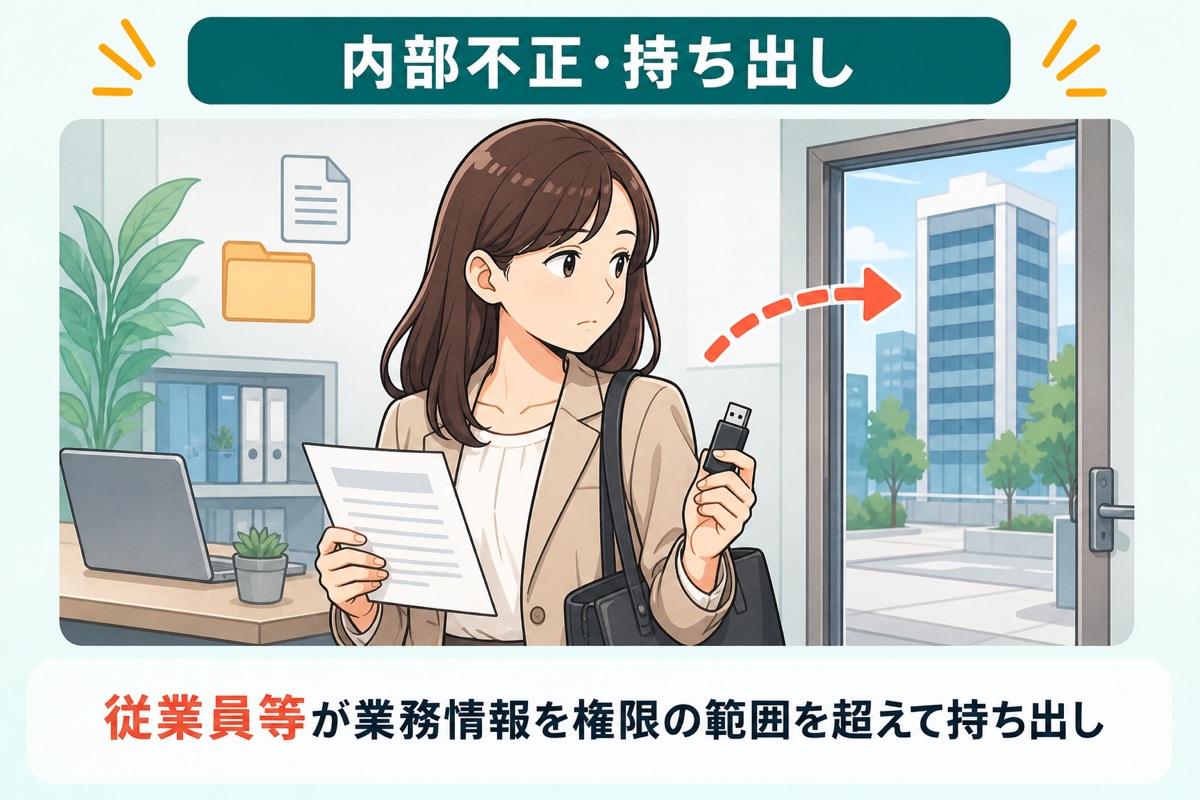
  • 内部不正・持ち出し:従業員等が業務情報を権限の範囲を超えて持ち出し
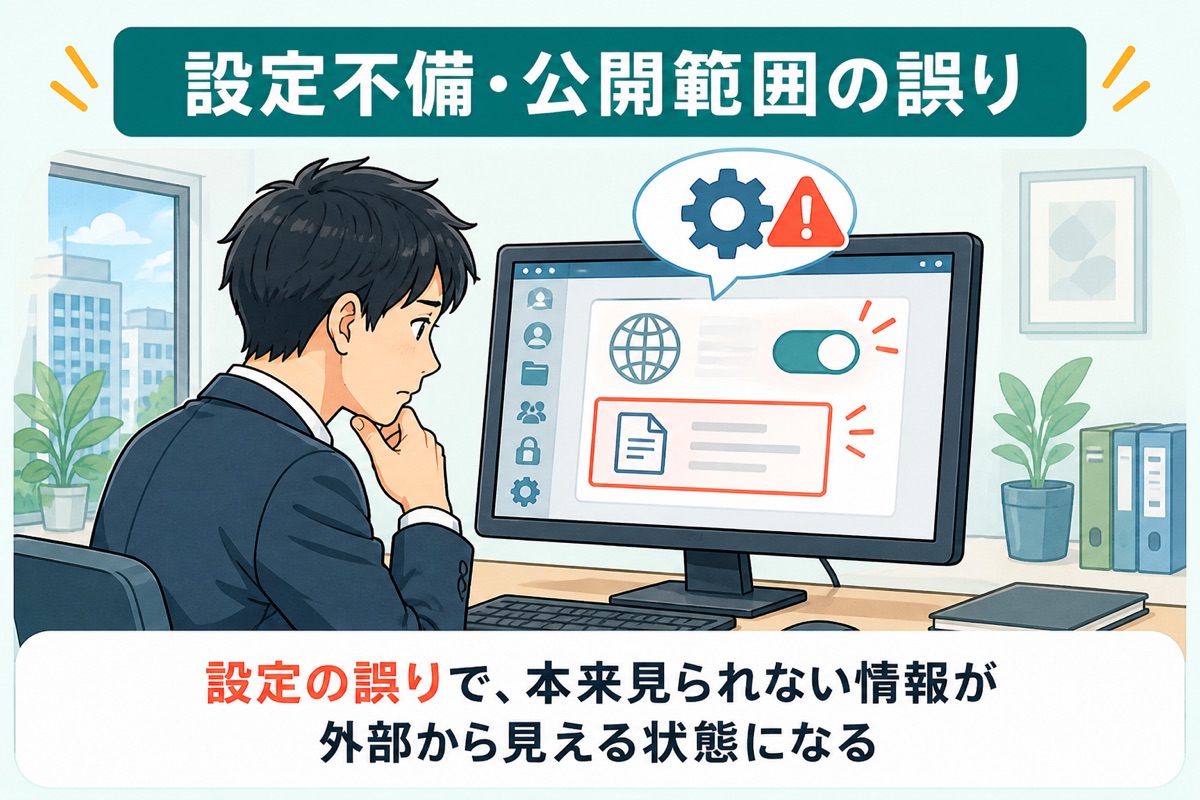
  • 設定不備・公開範囲の誤り:設定の誤りで、本来見られない情報が外部から見える状態になる
  • 媒体紛失・所在不明:USBメモリや書類、パソコンなどの所在が分からなくなる
  • メール誤送信・誤送付:メールや郵便を別の相手に送ってしまう

分類別の件数

A 外部攻撃737
B 内部不正3
C 設定不備20
D 媒体紛失6
E 誤送付等25
F その他3

E 誤送付等は、宛先や交付先の取り違え、別人の書類の混入、メールの宛先設定誤り等。F その他は、原因が未確定の事案や、AからEだけでは説明できない公表事案。原因が調査中のものは未確定の範囲を維持している。

「漏えい確認」は、公表主体が外部への流出、閲覧、取得、誤交付等を確認した状態。「おそれ・可能性」は、情報流出を確定していないが否定できない状態。「媒体紛失・所在不明」は、記録媒体の所在を確認できない状態であり、第三者への流出確認とは区別する。

資料の数字は公表単位を保持する。同一人物の複数記録、内数、対象集団の重複があり得るため、異なる資料の人数・件数を足し合わせない。複数機関に影響した共通サービスの事案は、各機関の発表対象や対象人数はそれぞれ異なる。