事案別まとめ / 初報 2026/09/16 / 当サイト更新 2026/10/22
Helpfeel/Gyazo
Helpfeel/Gyazoは2026年9月16日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。最新の続報(10月21日):原因を変換処理のコマンド解釈の脆弱性と確認し、133名の画像432件の閲覧・取得が判明。
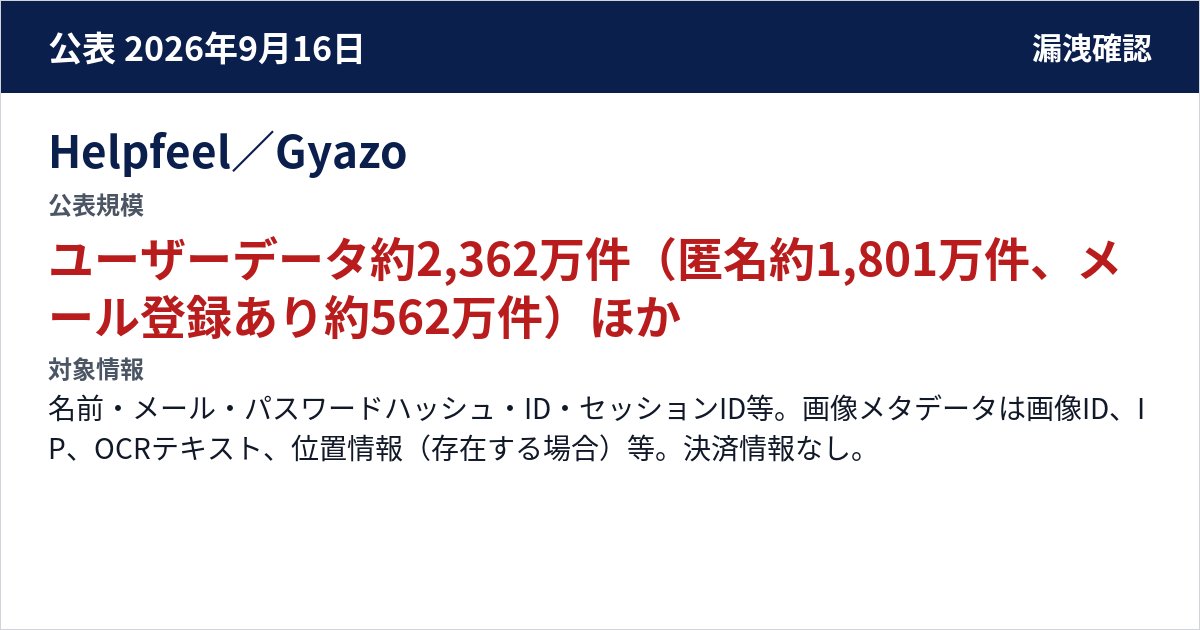
ユーザーデータ約2,362万件(匿名約1,801万件、メール登録あり約562万件)、画像メタデータ約4.9億件+240万件+削除済み約1.74億件。件数は画像ファイル流出数・実人数ではない。特定ユーザー133名が所有する画像ファイル432件(10/21第三報)。
- 確認状況
- A 外部攻撃
ユーザー情報・画像メタデータ漏えい確認/特定ユーザー133名の画像ファイル432件の閲覧・取得確認 - 発生・検知・確認日時
- 2026-09-11
- 対象情報
- 名前・メール・パスワードハッシュ・ID・セッションID等。画像メタデータは画像ID、IP、OCRテキスト、位置情報(存在する場合)等。決済情報なし。
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
画像アップロードサーバーの脆弱性を悪用し任意コマンド実行。
続報
原因を変換処理のコマンド解釈の脆弱性と確認し、133名の画像432件の閲覧・取得が判明
10月21日の第三報(調査結果の公表)で、外部専門機関のフォレンジック調査が完了し、原因は動画等の変換処理で外部入力がコマンドとして解釈される脆弱性と確認した。画像ファイル本体の大量取得の記録はないが、133名が保存していた画像432件が第三者に閲覧・取得されたことが判明した。二次被害は確認されていない。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 検知 | — | 画像ファイル本体の大量取得の記録はないが、133名が保存していた画像432件が第三者に閲覧・取得されたことが判明した。 | 公式資料 2026-09-16 公式資料 2026-09-25 公式資料 2026-09-27 公式資料 2026-10-21 |
| 調査 | — | 続報:10月21日の第三報(調査結果の公表)で、外部専門機関のフォレンジック調査が完了し、原因は動画等の変換処理で外部入力がコマンドとして解釈される脆弱性と確認した。 | 公式資料 2026-09-16 公式資料 2026-09-25 公式資料 2026-09-27 公式資料 2026-10-21 |
公表・続報の時系列
発生・検知・確認の記録
公式資料を読む公式発表
公式資料を読む公式発表
公式資料を読む続報(第三報)
原因を変換処理のコマンド解釈の脆弱性と確認し、133名の画像432件の閲覧・取得が判明
10月21日の第三報(調査結果の公表)で、外部専門機関のフォレンジック調査が完了し、原因は動画等の変換処理で外部入力がコマンドとして解釈される脆弱性と確認した。画像ファイル本体の大量取得の記録はないが、133名が保存していた画像432件が第三者に閲覧・取得されたことが判明した。二次被害は確認されていない。
公式資料を読む
公式資料
公式資料 2026-09-16
公式資料 2026-09-25
公式資料 2026-09-27
公式資料 2026-10-21
Xでの反応
公表日以降に組織名またはサービス名と「漏洩・漏えい・流出・不正アクセス」を含む投稿は770件。最多は9月17日の146件。感情の割合:ネガティブ 95%/ポジティブ 5%。 SNSでの関心を見る
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年9月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:IT・サービスの情報漏洩一覧