不正ログインの被害を公表した企業一覧(28件)・攻撃の流れと起きやすい条件
使い回したパスワードなどで、本人になりすましてログインされる。公式資料に不正ログインにあたる記載がある事案を28件、公表日の新しい順に掲載しています。公表規模の大きい事案:さくらインターネット、チャーム、日テレWands、ハイホー、キャリアデザインセンター 『女の転職type』アプリ、ファンくる 覆面調査サービス「ファンくる」、日本経済新聞社、KOMOJU、Speee、楽待。
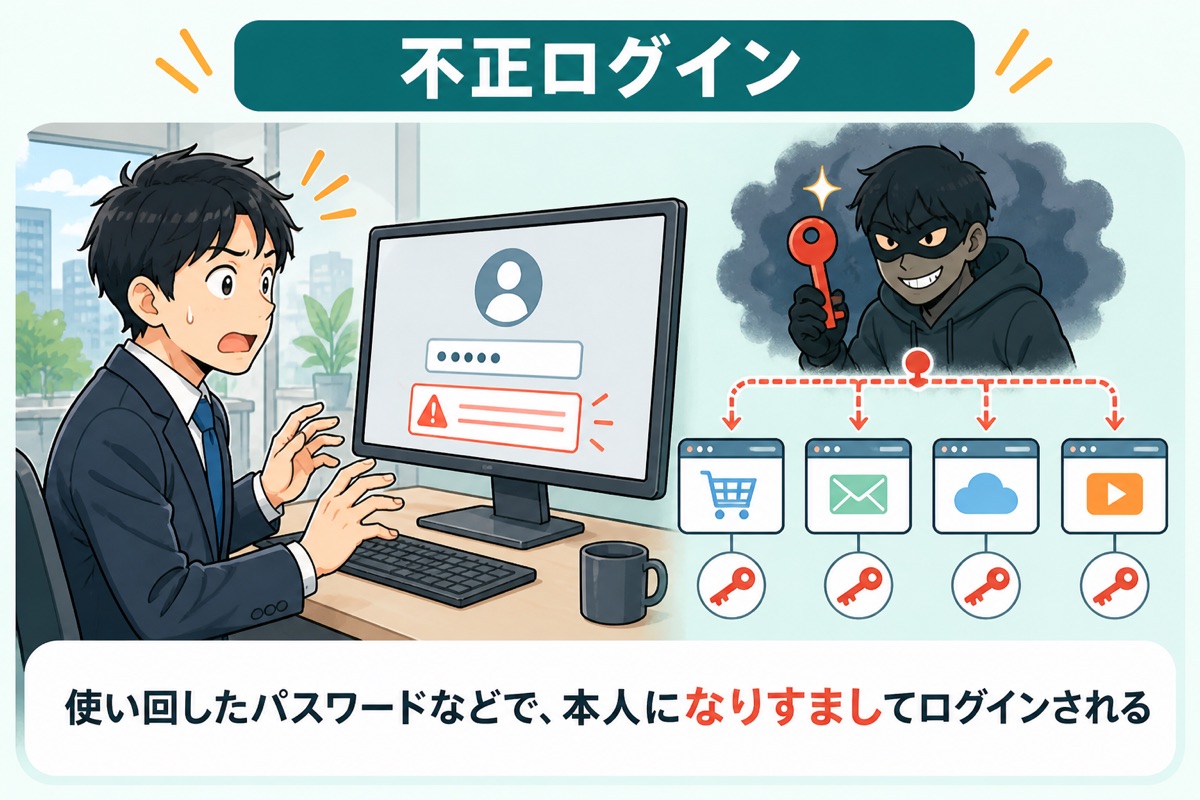
攻撃が成立する流れ
- ほかのサービスから漏れたIDとパスワードの組み合わせや、推測しやすいパスワードを用意する
- ログイン画面に自動で入力を繰り返す
- 同じIDとパスワードを使い回しているアカウントでログインに成功する
- 会員情報の閲覧、ポイントの不正利用、登録情報の変更などを行う
起きやすい条件
- 利用者がパスワードを使い回している
- ログインの試行回数の制限や多要素認証がない
事案一覧(28件)
| 公表日 | 組織・サービス | 分類・確認状況 | 公表規模 |
|---|---|---|---|
| 2026/10/22 | KOMOJU 決済プラットフォーム「KOMOJU」の決済システム・社内管理画面・業務用CRMシステム | A 外部攻撃 漏えい確認 | 個人データ約4,100件(KOMOJU決済システム)。CRMシステム分は調査中 |
| 2026/10/22 | 厚生労働省 委託事業(受託者 テクノヒル)のウェブサイト「1FEdu(いちえふエデュ)」 | A 外部攻撃 漏えい確認 | 漏えい確認6名、漏えいの可能性 最大595名(6名を含む) |
| 2026/10/22 | Speee(子会社ReFactを含む) 「イエウール」「すまいステップ」「Housii」「ヌリカエ」 | A 外部攻撃 漏えいのおそれ | 延べ3,822件(Speee 853件、ReFact 2,969件) |
| 2026/10/21 | 外為ファイネスト FX取引口座(マイページ・MT4・MT5) | A 外部攻撃 資料に漏えいの記載なし(不正ログイン・不正取引を確認) | 非公表 |
| 2026/10/20 | 富士急ハイランド 公式アプリ・会員サイト「CLUB フジQ」 | A 外部攻撃 漏えいのおそれ | 159名 |
| 2026/10/19 | 楽待 不動産投資サイト「楽待」の会員・加盟店向けログイン画面 | A 外部攻撃 漏えい確認 | 最大3,450名分(加盟店経由で閲覧・取得)。不正ログインは会員最大160名・加盟店7社 |
| 2026/10/19 | 日本郵政 「ゆうID」(「ゆうゆうポイント」公式サイトへの不正ログイン) | A 外部攻撃 漏えいのおそれ | 249件(不正にログインされた可能性のあるアカウント。うち1件のアカウントが保有する住所録の住所情報83件) |
| 2026/10/19 | スクウェア・エニックス スクウェア・エニックス アカウント(『ファイナルファンタジーXIV』公式サイト「The Lodestone」で告知) | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/10/14 | 中央システム(Onboarding不正アクセス) 勤怠管理システム「レコル」のレコルAIチャット | A 外部攻撃 サービス停止(漏えいの記載なし) | 資料に明記なし |
| 2026/10/14 | 日テレWands(FaveConnect不正ログイン) ファンコミュニケーションサービス「FaveConnect」(高嶺のなでしこオフィシャルファンクラブ/HEROINES OFFICIAL WEBSITE) | A 外部攻撃 漏えいのおそれ | 117,392アカウント |
| 2026/10/08 | ハイホー BiZiMo光/BiZiMoネット、光ギガ、CLOUD LINE、Toppa!、ダントツネット/ダントツひかり、CP WiMAX のマイページ | A 外部攻撃 閲覧された可能性 | 不正ログイン 38,509件(契約単位) |
| 2026/10/05 | アマナ | A 外部攻撃 漏えいの可能性/事実未確認 | 未公表 |
| 2026/10/05 | 銀座国際ホテル(TEMAIRAZU不正アクセス) 予約管理システム「TEMAIRAZUシリーズ」 | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/10/04 | 日本経済新聞社 社員の業務用 Microsoft 365 アカウント | A 外部攻撃 漏えいのおそれ | 非公表(調査中)。なりすましメール約9,000件送信 |
| 2026/10/04 | 日本経済新聞社 社員の業務用クラウドサービス「グーグルワークスペース」アカウント | A 外部攻撃 漏えいのおそれ | 1,646人 |
| 2026/10/03 | アバハウスインターナショナル | A 外部攻撃 漏えいの可能性/範囲未特定 | 未公表 |
| 2026/10/02 | ムーンスター オンラインストア | A 外部攻撃 漏えいのおそれ | 最大59万3千人 |
| 2026/10/02 | 藤田観光株式会社(TEMAIRAZU不正アクセス) ホテル椿山荘東京・ホテルタビノス・ワシントンホテルなど13施設 | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/09/03 | 浜銀TT証券 浜銀TT証券ダイレクト | A 外部攻撃(フィッシング・不正ログイン) 不正取引確認 | 非公表 |
| 2026/08/28 | 静銀ティーエム証券 オンライントレードサービス | A 外部攻撃(フィッシング・不正ログイン) 不正取引確認 | 非公表 |
| 2026/08/24 | ファンくる 覆面調査サービス「ファンくる」 | A 外部攻撃(リスト型攻撃) 漏えい確認 | 5万9,389人 |
| 2026/08/17 | さくらインターネット さくらのレンタルサーバ・販売管理システム | A 外部攻撃 漏えいのおそれ | レンタルサーバ 951アカウント、販売管理システムの会員情報 1,360,563アカウント(閲覧・取得の可能性) |
| 2026/08/13 | 株式会社チャーム | A 外部攻撃 漏えい確認/一部は漏えいのおそれ | 約39万件(漏えい確認約37万件、漏えいのおそれ約2万件。9/2訂正後)+退会済み顧客約2.5万件(10/7第4報)。不正ログイン確認239名。初報(8/13)は約23万件の漏えいのおそれ。 |
| 2026/08/06 | 一正蒲鉾 社員のメールアカウント | A 外部攻撃(不正ログイン) 閲覧の可能性 | 596件(特定済みの外部メールアドレス) |
| 2026/07/22 | Axcelead Drug Discovery Partners 社員メールアカウント | A 外部攻撃(フィッシング) 漏えいの可能性 | メール約7,000通 |
| 2026/07/16 | 日産化学 クラウド環境 | A 外部攻撃 漏えいは確認されず | 該当なし |
| 2026/05/30 | キャリアデザインセンター 『女の転職type』アプリ | A 外部攻撃(リスト型攻撃) 漏えいのおそれ | 18,253名(不正ログイン38,442件) |
| 2026/05/07 | 日本経済新聞社 日経アメリカ社 Microsoft 365 | A 外部攻撃(不正ログイン) 漏えいのおそれ | 291人分 |