事案別まとめ / 初報 2026/08/17 / 当サイト更新 2026/10/22
さくらインターネット
さくらのレンタルサーバ・販売管理システム
さくらインターネット さくらのレンタルサーバ・販売管理システムは2026年8月17日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。最新の続報(9月10日):販売管理システムの会員情報1,360,563アカウントが閲覧・取得された可能性。
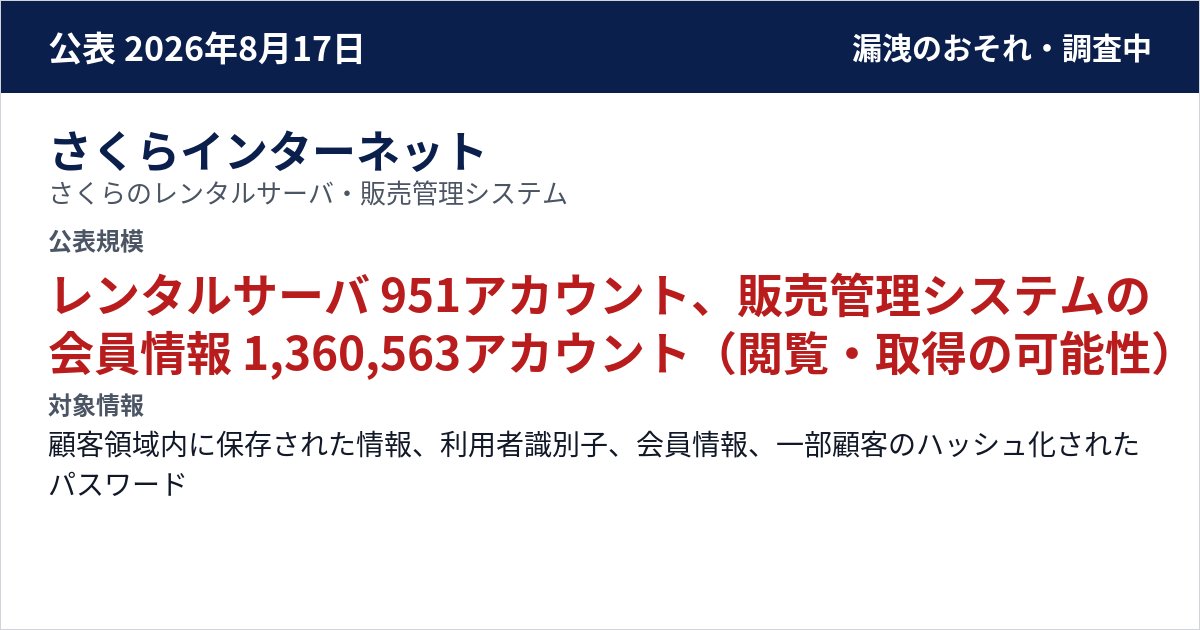
レンタルサーバ 951アカウント、販売管理システムの会員情報 1,360,563アカウント(閲覧・取得の可能性)
- 確認状況
- A 外部攻撃
漏えいのおそれ - 発生・検知・確認日時
- 2026/08/09 検知
販売管理システムへの不正アクセス 2023/04〜2026/03 - 対象情報
- 顧客領域内に保存された情報、利用者識別子、会員情報、一部顧客のハッシュ化されたパスワード
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
第三者が同社の管理環境を経由してレンタルサーバの顧客環境に不正ログインし、一部サーバにマルウェアを設置した。8/19の第二報で、顧客の契約情報を管理する販売管理システムへの不正アクセスの可能性も判明した。
続報
販売管理システムの会員情報1,360,563アカウントが閲覧・取得された可能性
9月10日の第三報(調査結果)で、レンタルサーバの対象は追加調査で368アカウント増え951アカウントとなった。販売管理システムへの不正アクセスは2023年4月〜2026年3月に発生しており、会員情報1,360,563アカウントが閲覧・取得された可能性があり、うち30アカウントはハッシュ化されたパスワード情報が閲覧された可能性がある。同システムには一部の初期サーバーパスワード・VPS管理者初期パスワード(ハッシュ化なし)も保存されていた。データの外部持ち出しを裏付ける事実と二次被害は確認されていない。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 検知 | — | 8/19の第二報で、顧客の契約情報を管理する販売管理システムへの不正アクセスの可能性も判明した。 | 公式資料 2026-08-17 公式資料 2026-08-19 公式資料 2026-09-10 |
| 調査 | — | 続報:9月10日の第三報(調査結果)で、レンタルサーバの対象は追加調査で368アカウント増え951アカウントとなった。 | 公式資料 2026-08-17 公式資料 2026-08-19 公式資料 2026-09-10 |
公表・続報の時系列
公式発表(初報)
第三者が同社の管理環境を経由してレンタルサーバの顧客環境に不正ログインし、一部サーバにマルウェアを設置した。8/19の第二報で、顧客の契約情報を管理する販売管理システムへの不正アクセスの可能性も判明した。
公式資料を読む公式発表
公式資料を読む続報(第三報)
販売管理システムの会員情報1,360,563アカウントが閲覧・取得された可能性
9月10日の第三報(調査結果)で、レンタルサーバの対象は追加調査で368アカウント増え951アカウントとなった。販売管理システムへの不正アクセスは2023年4月〜2026年3月に発生しており、会員情報1,360,563アカウントが閲覧・取得された可能性があり、うち30アカウントはハッシュ化されたパスワード情報が閲覧された可能性がある。同システムには一部の初期サーバーパスワード・VPS管理者初期パスワード(ハッシュ化なし)も保存されていた。データの外部持ち出しを裏付ける事実と二次被害は確認されていない。
公式資料を読む
公式資料
公式資料 2026-08-17
公式資料 2026-08-19
公式資料 2026-09-10
不正ログインの関連事案
この事案を含むまとめ
2026年8月の情報漏洩まとめ不正ログインの情報漏洩まとめマルウェア感染の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:IT・サービスの情報漏洩一覧