リスト型攻撃の被害を公表した企業一覧(5件)・攻撃の流れと起きやすい条件
使い回したパスワードなどで、本人になりすましてログインされる。公式資料にリスト型攻撃にあたる記載がある事案を5件、公表日の新しい順に掲載しています。公表規模の大きい事案:キャリアデザインセンター 『女の転職type』アプリ、ファンくる 覆面調査サービス「ファンくる」、エン、日本郵政、富士急ハイランド。
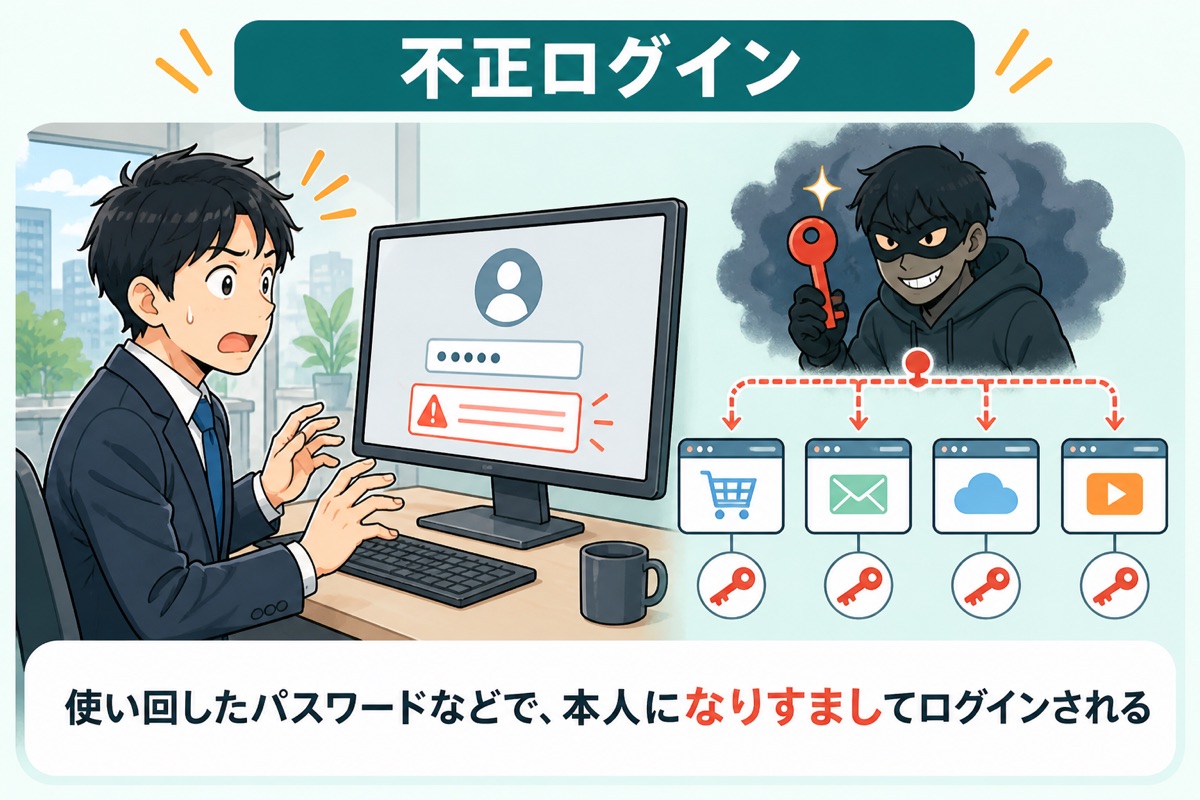
攻撃が成立する流れ
- ほかのサービスから漏れたIDとパスワードの一覧を入手する
- 一覧の組み合わせを、別のサービスのログイン画面に自動で次々と試す
- 同じ組み合わせを使い回しているアカウントでログインに成功し、登録情報を閲覧する
起きやすい条件
- 利用者がパスワードを使い回している
- 短時間に大量のログインを試されても止める仕組みがない
事案一覧(5件)
| 公表日 | 組織・サービス | 分類・確認状況 | 公表規模 |
|---|---|---|---|
| 2026/10/20 | 富士急ハイランド 公式アプリ・会員サイト「CLUB フジQ」 | A 外部攻撃 漏えいのおそれ | 159名 |
| 2026/10/19 | 日本郵政 「ゆうID」(「ゆうゆうポイント」公式サイトへの不正ログイン) | A 外部攻撃 漏えいのおそれ | 249件(不正にログインされた可能性のあるアカウント。うち1件のアカウントが保有する住所録の住所情報83件) |
| 2026/08/24 | ファンくる 覆面調査サービス「ファンくる」 | A 外部攻撃(リスト型攻撃) 漏えい確認 | 5万9,389人 |
| 2026/06/05 | エン株式会社 | A 外部攻撃 会員情報閲覧の可能性 | 不正ログイン2,503件 |
| 2026/05/30 | キャリアデザインセンター 『女の転職type』アプリ | A 外部攻撃(リスト型攻撃) 漏えいのおそれ | 18,253名(不正ログイン38,442件) |