事案別まとめ / 初報 2026/10/22 / 当サイト更新 2026/10/23
KOMOJU
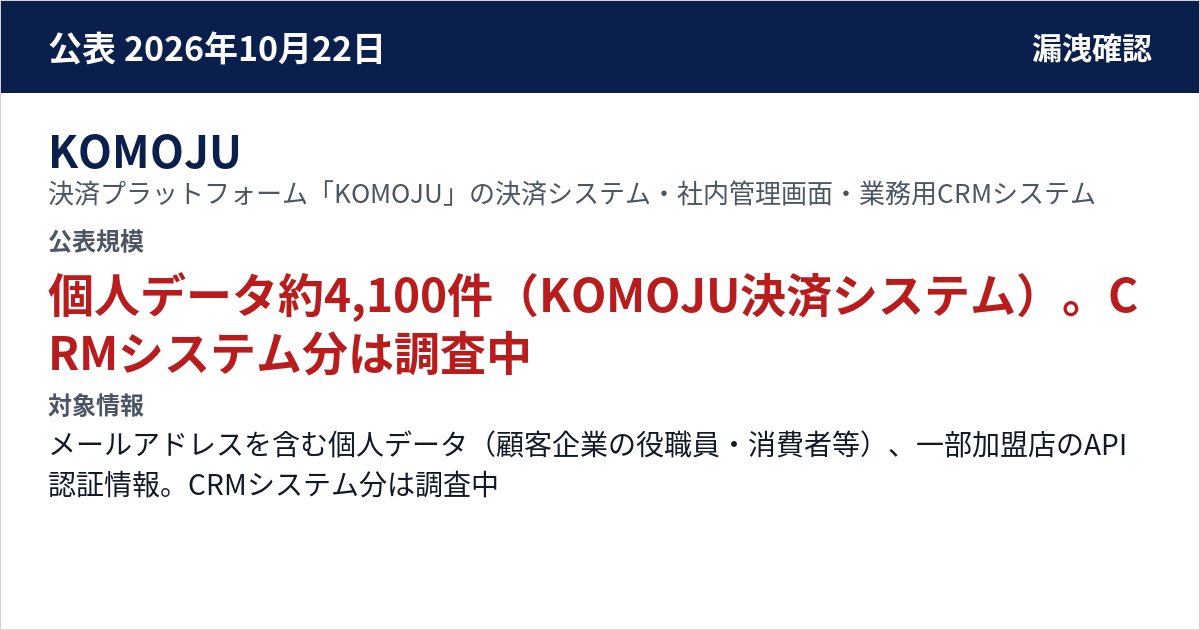
決済プラットフォーム「KOMOJU」の決済システム・社内管理画面・業務用CRMシステム
KOMOJU 決済プラットフォーム「KOMOJU」の決済システム・社内管理画面・業務用CRMシステムは2026年10月22日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。
公表された被害・影響規模
個人データ約4,100件(KOMOJU決済システム)。CRMシステム分は調査中
- 確認状況
- A 外部攻撃
漏えい確認 - 発生・検知・確認日時
- 不正アクセス 2026/10/13夕刻以降
検知 2026/10/14 - 対象情報
- メールアドレスを含む個人データ(顧客企業の役職員・消費者等)、一部加盟店のAPI認証情報。CRMシステム分は調査中
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
非本番環境の脆弱性を悪用され、社内管理画面と一部のシステムに不正ログインされ、KOMOJU決済システムでメールアドレスを含む個人データ約4,100件と一部加盟店のAPI認証情報の漏えいを確認した。
企業・組織が公表した対応
- 業務用CRMシステムへの不正アクセスも確認して影響範囲を調査中で、クレジットカード情報の漏えいはないとしている。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 調査 | — | 業務用CRMシステムへの不正アクセスも確認して影響範囲を調査中で、クレジットカード情報の漏えいはないとしている。 CRMシステム分は調査中 | 公式資料 2026-10-22 公式資料 2026-10-22 |
公表・続報の時系列
検知
公式資料を読む公式発表(初報)
非本番環境の脆弱性を悪用され、社内管理画面と一部のシステムに不正ログインされ、KOMOJU決済システムでメールアドレスを含む個人データ約4,100件と一部加盟店のAPI認証情報の漏えいを確認した。業務用CRMシステムへの不正アクセスも確認して影響範囲を調査中で、クレジットカード情報の漏えいはないとしている。
公式資料を読む
公式資料
公式資料 2026-10-22
公式資料 2026-10-22
Xでの反応
公表日以降に組織名またはサービス名と「漏洩・漏えい・流出・不正アクセス」を含む投稿は8件。最多は10月23日の7件。感情の割合:判定なし。 SNSでの関心を見る
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ不正ログインの情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:金融の情報漏洩一覧