事案別まとめ / 初報 2026/10/19 / 当サイト更新 2026/10/21
ニフティ
回線申込・受付管理システム(@nifty光、@nifty MAX光、@nifty auひかりプラス)
ニフティ 回線申込・受付管理システム(@nifty光、@nifty MAX光、@nifty auひかりプラス)は2026年10月19日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。最新の続報(10月21日):対象を「@nifty光」に絞り込み、影響の可能性があるデータは最大18,000件。
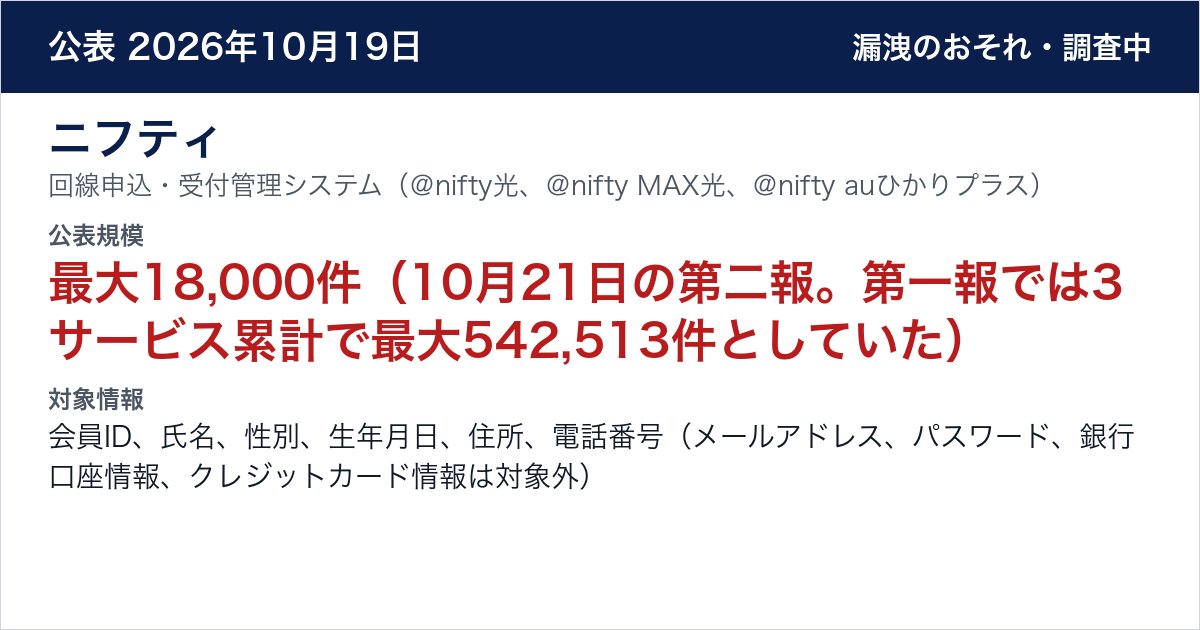
公表された被害・影響規模
最大18,000件(10月21日の第二報。第一報では3サービス累計で最大542,513件としていた)
- 確認状況
- A 外部攻撃
漏えいのおそれ - 発生・検知・確認日時
- 発生 資料に明記なし
検知 2026/10/19 10:20頃 - 対象情報
- 会員ID、氏名、性別、生年月日、住所、電話番号(メールアドレス、パスワード、銀行口座情報、クレジットカード情報は対象外)
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
2019年以降の「@nifty光」の回線申込(同社Webサイトからの申込を除く)について、最大18,000件のデータが影響を受けた可能性がある。
企業・組織が公表した対応
- 社内用の回線申込・受付管理システムに外部から不正アクセスがあり、通信元を遮断した。
続報
対象を「@nifty光」に絞り込み、影響の可能性があるデータは最大18,000件
10月21日の第二報で、詳細調査により対象サービスが「@nifty光」のみに絞り込まれ、アクセスログ等の精査により影響を受けた可能性のあるデータは最大18,000件と判明したと公表した。第一報で対象としていた「@nifty MAX光」「@nifty auひかりプラス」と、メールアドレスは対象外と確認した。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 検知 | — | 続報:10月21日の第二報で、詳細調査により対象サービスが「@nifty光」のみに絞り込まれ、アクセスログ等の精査により影響を受けた可能性のあるデータは最大18,000件と判明したと公表した。 | 公式資料 2026-10-19 公式資料 2026-10-21 |
| 調査 | — | 続報:10月21日の第二報で、詳細調査により対象サービスが「@nifty光」のみに絞り込まれ、アクセスログ等の精査により影響を受けた可能性のあるデータは最大18,000件と判明したと公表した。 | 公式資料 2026-10-19 公式資料 2026-10-21 |
公表・続報の時系列
続報
公式資料を読む
公式資料
公式資料 2026-10-19
公式資料 2026-10-21
Xでの反応
公表日以降に組織名またはサービス名と「漏洩・漏えい・流出・不正アクセス」を含む投稿は359件。最多は10月19日の155件。感情の割合:ネガティブ 95%/ポジティブ 5%。 SNSでの関心を見る
外部攻撃(不正アクセス・ランサムウェアなど)の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ