事案別まとめ / 初報 2026/10/19 / 当サイト更新 2026/10/22
日本郵政
「ゆうID」(「ゆうゆうポイント」公式サイトへの不正ログイン)
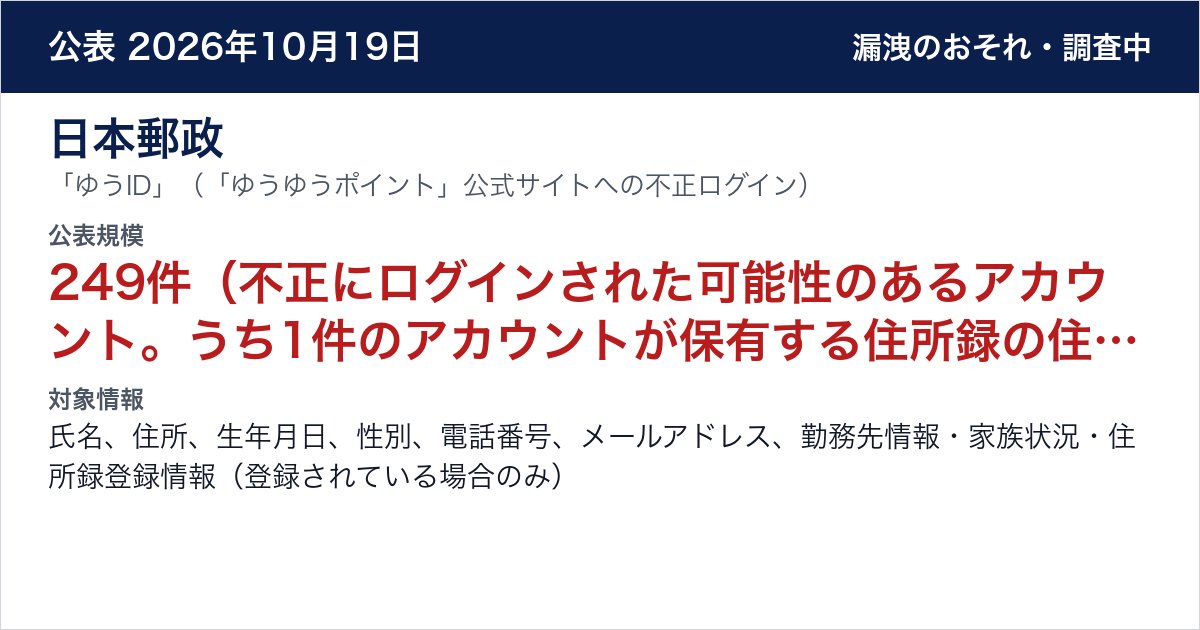
日本郵政 「ゆうID」(「ゆうゆうポイント」公式サイトへの不正ログイン)は2026年10月19日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。
公表された被害・影響規模
249件(不正にログインされた可能性のあるアカウント。うち1件のアカウントが保有する住所録の住所情報83件)
- 確認状況
- A 外部攻撃
漏えいのおそれ - 発生・検知・確認日時
- 検知 2026/10/15(ゆうゆうポイントサイトで不審なアクセスを検知)
サイト停止 2026/10/16 - 対象情報
- 氏名、住所、生年月日、性別、電話番号、メールアドレス、勤務先情報・家族状況・住所録登録情報(登録されている場合のみ)
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
外部で漏えいしたID・パスワードのリストを用いて、第三者がゆうID会員になりすまし「ゆうゆうポイント」公式サイトに不正ログインした。不正にログインされた可能性のあるアカウントは249件で、ゆうID会員情報が閲覧された可能性がある。当社システムからの情報漏えいは確認されていない。
企業・組織が公表した対応
- 2026/09/29公表の郵便局アプリへの不正アクセスで取得されたゆうIDとは重複していない。
- 10月16日からゆうゆうポイントサイトを停止した。
公表・続報の時系列
公式資料
不正ログインの関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ不正ログインの情報漏洩まとめリスト型攻撃の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ