VPN経由の侵入の情報漏洩まとめ(7件)
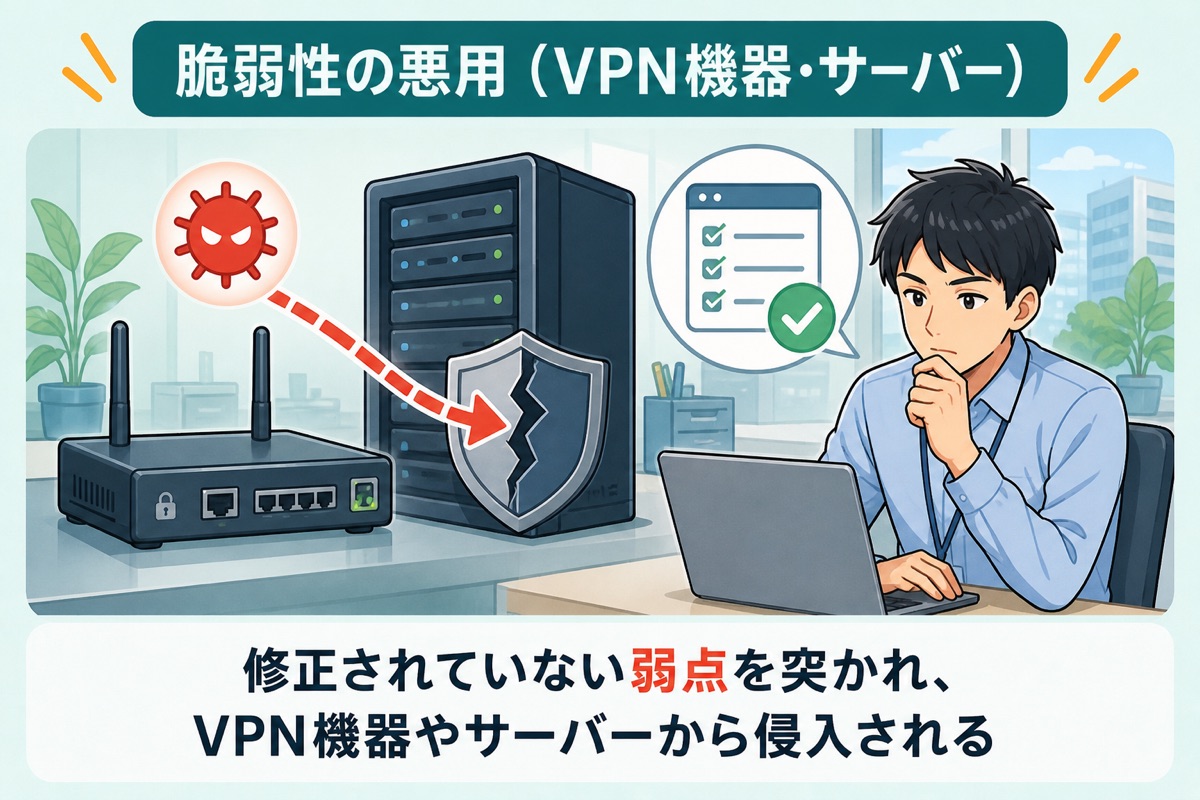
攻撃が成立する流れ
- 在宅勤務や拠点間の接続のため、VPN機器がインターネットに公開されている
- 攻撃者は、VPN機器の脆弱性や、流出・推測されたIDとパスワードを使って接続する
- VPNを通ると社内ネットワークの内側から操作できるため、ファイルサーバーなどに届く
起きやすい条件
- VPN機器の修正が遅れている
- 多要素認証を使っていない
- 退職者や使っていないアカウントが残っている
事案一覧(7件)
| 公表日 | 組織・サービス | 分類・確認状況 | 公表規模 |
|---|---|---|---|
| 2026/10/05 | アマナ | A 外部攻撃 漏えいの可能性/事実未確認 | 未公表 |
| 2026/09/11 | デジタル庁 GSS | A 外部攻撃 漏えいの可能性 | 約24.6万件(人数ではない) |
| 2026/08/15 | 両毛システムズ 社内システム | A 外部攻撃(ランサムウェア) 漏えいのおそれ | 非公表(精査中) |
| 2026/07/29 | 丸高興業 社内サーバ | A 外部攻撃(ランサムウェア) 漏えいのおそれ | 少なくとも1.5GBのデータ |
| 2026/07/17 | オーミケンシ 社内システム | A 外部攻撃(ランサムウェア) 漏えいの可能性 | 非公表 |
| 2026/06/12 | D&M | A 外部攻撃(VPN機器経由・ランサムウェア) 流出の可能性が高い | 633件 |
| 2026/05/07 | 精電舎電子工業 社内システム | A 外部攻撃(ランサムウェア) 外部転送と判断 | 非公表 |