フィッシングの情報漏洩まとめ(18件)
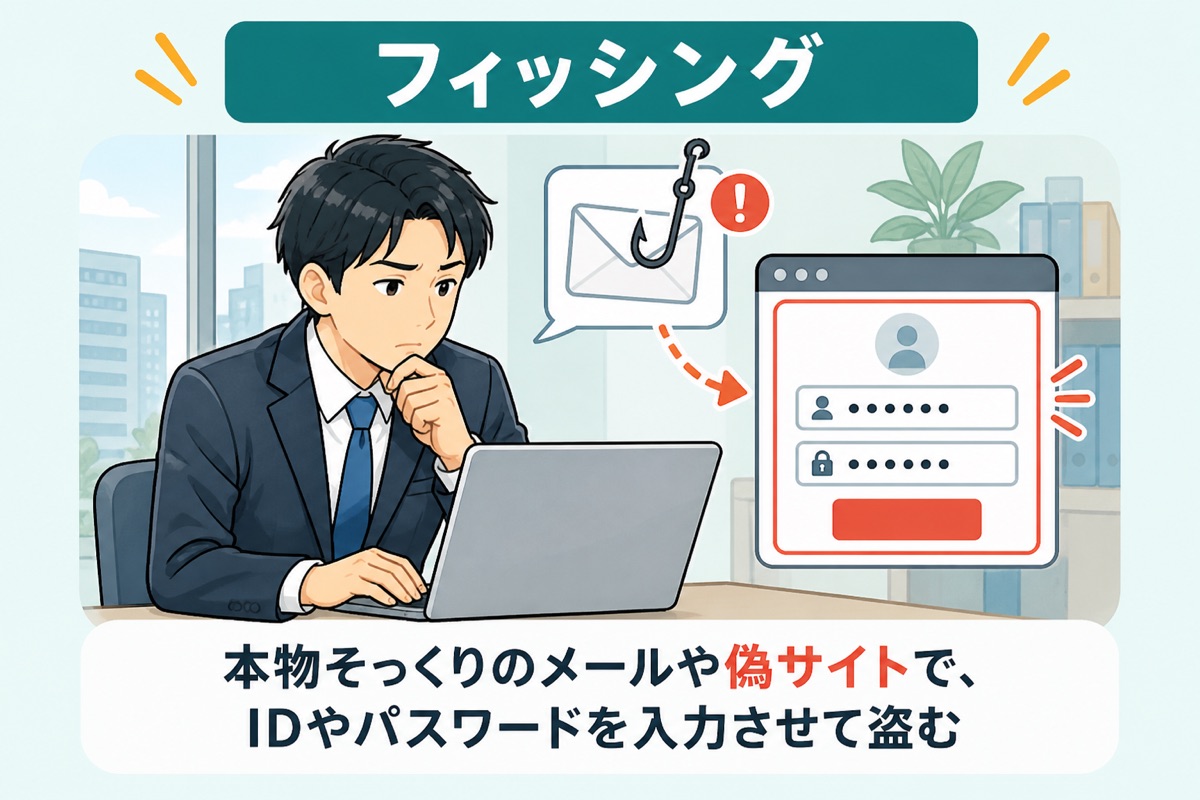
攻撃が成立する流れ
- 実在する企業やサービスを装ったメールやSMSを送る(「アカウントを停止します」など)
- 本物そっくりの偽サイトに誘導し、IDやパスワード、カード情報を入力させる
- 入力された情報で本物のサービスにログインし、情報を盗む、または不正に利用する
起きやすい条件
- 送信元やリンク先のURLを確かめにくい
- 多要素認証を使っていない。ワンタイムパスワードまで偽サイトで入力させる手口もある
事案一覧(18件)
| 公表日 | 組織・サービス | 分類・確認状況 | 公表規模 |
|---|---|---|---|
| 2026/10/06 | 山口大学 教職員メールアカウント | A 外部攻撃(フィッシング) 漏えい確認 | 967件(氏名及びメールアドレス631件、メールアドレスのみ336件) |
| 2026/10/04 | 日経BP 従業員メールアカウント | A 外部攻撃 漏えいのおそれ | 26件 |
| 2026/10/02 | 藤田観光株式会社(TEMAIRAZU不正アクセス) ホテル椿山荘東京・ホテルタビノス・ワシントンホテルなど13施設 | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/10/01 | Polaris Hotels & Resorts(TEMAIRAZU不正アクセス) KAYA 京都 二条城 | A 外部攻撃 資料に漏えいの記載なし(不正アクセスと不審メッセージを確認) | 非公表 |
| 2026/09/30 | 東洋紡エムシー(東洋紡せんい不審メール事案) 従業員メールアカウント | A 外部攻撃(フィッシング) 漏えい有無調査中 | 従業員2名のメールアカウント |
| 2026/09/30 | 大阪コロナホテル(TEMAIRAZU不正アクセス) 予約管理システム「TEMAIRAZU」 | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/09/29 | 長崎I・Kホテル(TEMAIRAZU不正アクセス) 予約管理システム「手間いらず」 | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/09/24 | ファーストキャビン(TEMAIRAZU不正アクセス) 予約コントロールシステム | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/09/14 | 日本大学 教員メールアカウント(5名) | A 外部攻撃(フィッシング) 漏えいのおそれ | 資料に明記なし(不審メール1,333件送信) |
| 2026/09/03 | 浜銀TT証券 浜銀TT証券ダイレクト | A 外部攻撃(フィッシング・不正ログイン) 不正取引確認 | 非公表 |
| 2026/08/28 | 株式会社カインドオル | A 外部攻撃 漏えい確認 | 136,464人 |
| 2026/08/28 | 静銀ティーエム証券 オンライントレードサービス | A 外部攻撃(フィッシング・不正ログイン) 不正取引確認 | 非公表 |
| 2026/08/25 | 日本大学 法学部 教職員メールアカウント | A 外部攻撃(フィッシング) 漏えいのおそれ | 資料に明記なし(不審メール3,177件送信) |
| 2026/08/20 | 2025年日本国際博覧会協会 催事運営業務の再委託先 | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/08/03 | 株式会社講談社 | A 外部攻撃 連絡先流出確認 | 最大3,812件、偽装メール送信553件 |
| 2026/07/28 | 菱熱 社内メールアカウント | A 外部攻撃 漏えい調査中 | 非公表(調査中) |
| 2026/07/22 | Axcelead Drug Discovery Partners 社員メールアカウント | A 外部攻撃(フィッシング) 漏えいの可能性 | メール約7,000通 |
| 2026/07/01 | アイネックス(朝日放送テレビグループ) 従業員メールアカウント、クラウドサービス | A 外部攻撃(フィッシング) 漏えい確認 | メールアドレス373件、漏えいのおそれ46件 |