決済画面の改ざんの情報漏洩まとめ(6件)
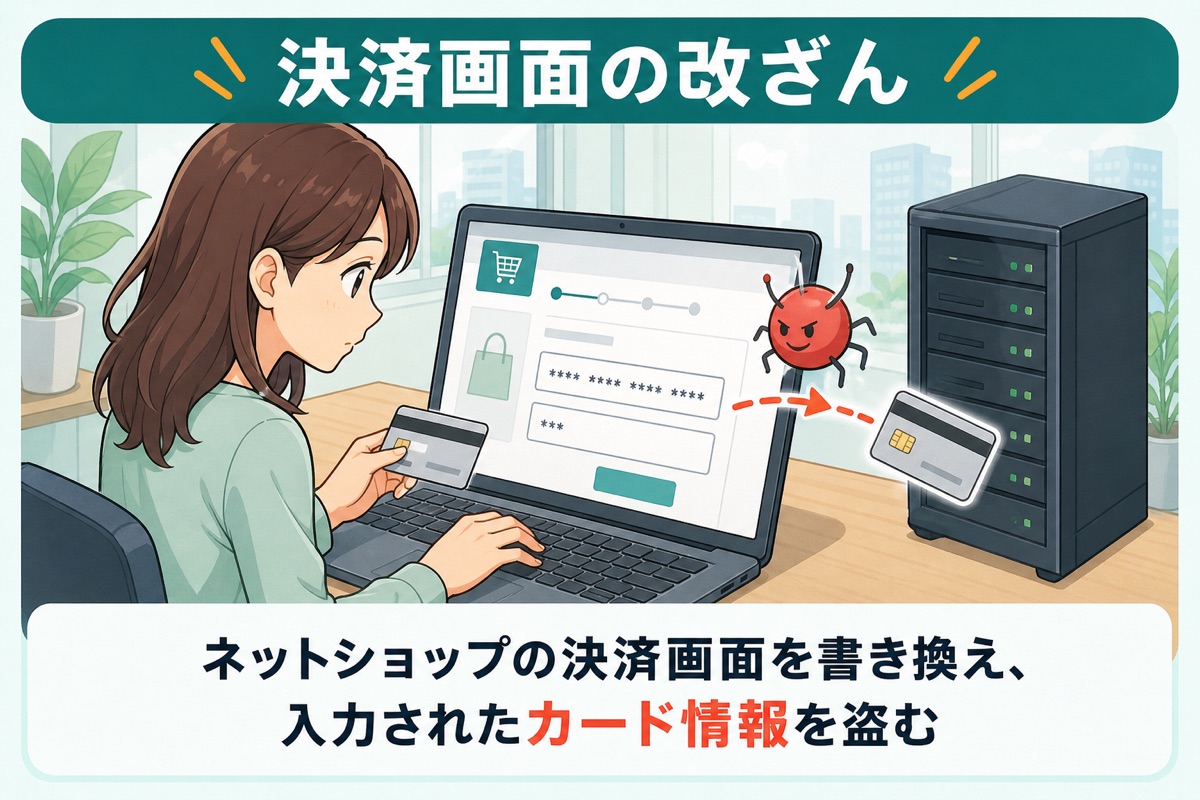
攻撃が成立する流れ
- ネットショップのシステムの脆弱性や、管理画面の認証情報を突いてサイトに入る
- 決済画面に、入力内容を外部へ送るプログラムを埋め込む、または偽の入力画面を出す
- 利用者はふだんどおり買い物をするため気づきにくく、カード会社からの連絡で発覚する例がある
- 改ざんが続いた期間に入力されたカード番号、有効期限、セキュリティコードが漏れる
起きやすい条件
- ショップのシステムの修正が遅れている
- 決済画面の改ざんを検知する仕組みがない
事案一覧(6件)
| 公表日 | 組織・サービス | 分類・確認状況 | 公表規模 |
|---|---|---|---|
| 2026/09/16 | 大興印刷 「PhotoGoods」 | A 外部攻撃(カード情報窃取) 漏えいのおそれ | 資料に明記なし |
| 2026/08/22 | 環境機器 通販サイト「虫退治ドットコム」 | A 外部攻撃(カード情報窃取) 漏えいのおそれ | 15名(うちカード情報6名) |
| 2026/07/29 | シー・コネクト 「インク革命」 | A 外部攻撃(カード情報窃取) 漏えいの可能性 | 24,166件 |
| 2026/07/27 | ファイン ファインオンラインショップ | A 外部攻撃 流出の可能性 | 912件 |
| 2026/06/15 | 株式会社佐嘉平川屋 | A 外部攻撃 漏えいの可能性 | 個人情報73,213件(30,170人)、カード6,303件(5,783人) |
| 2026/04/27 | ボンフォーム ボンフォームオンラインストア | A 外部攻撃(カード情報窃取) 漏えいのおそれ | クレジットカード情報 3,268名、個人情報 735名 |