不正ログインの情報漏洩まとめ(17件)
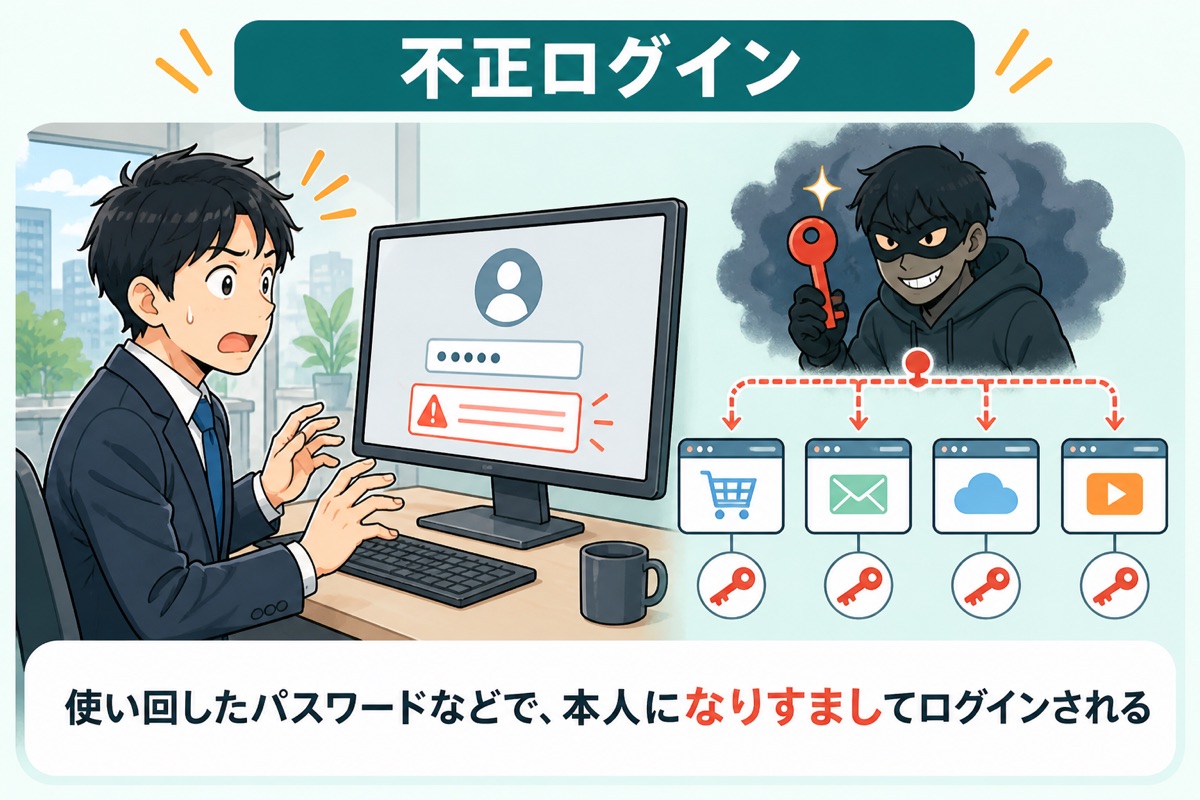
攻撃が成立する流れ
- ほかのサービスから漏れたIDとパスワードの組み合わせや、推測しやすいパスワードを用意する
- ログイン画面に自動で入力を繰り返す
- 同じIDとパスワードを使い回しているアカウントでログインに成功する
- 会員情報の閲覧、ポイントの不正利用、登録情報の変更などを行う
起きやすい条件
- 利用者がパスワードを使い回している
- ログインの試行回数の制限や多要素認証がない
事案一覧(17件)
| 公表日 | 組織・サービス | 分類・確認状況 | 公表規模 |
|---|---|---|---|
| 2026/10/08 | ハイホー BiZiMo光/BiZiMoネット、光ギガ、CLOUD LINE、Toppa!、ダントツネット/ダントツひかり、CP WiMAX のマイページ | A 外部攻撃 閲覧された可能性 | 不正ログイン 38,509件(契約単位) |
| 2026/10/05 | アマナ | A 外部攻撃 漏えいの可能性/事実未確認 | 未公表 |
| 2026/10/05 | 銀座国際ホテル(TEMAIRAZU不正アクセス) 予約管理システム「TEMAIRAZUシリーズ」 | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/10/04 | 日本経済新聞社 社員の業務用 Microsoft 365 アカウント | A 外部攻撃 漏えいのおそれ | 非公表(調査中)。なりすましメール約9,000件送信 |
| 2026/10/03 | アバハウスインターナショナル | A 外部攻撃 漏えいの可能性/範囲未特定 | 未公表 |
| 2026/10/02 | ムーンスター オンラインストア | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/10/02 | 藤田観光株式会社(TEMAIRAZU不正アクセス) ホテル椿山荘東京・ホテルタビノス・ワシントンホテルなど13施設 | A 外部攻撃 漏えいのおそれ | 非公表 |
| 2026/09/03 | 浜銀TT証券 浜銀TT証券ダイレクト | A 外部攻撃(フィッシング・不正ログイン) 不正取引確認 | 非公表 |
| 2026/08/28 | 静銀ティーエム証券 オンライントレードサービス | A 外部攻撃(フィッシング・不正ログイン) 不正取引確認 | 非公表 |
| 2026/08/24 | ファンくる 覆面調査サービス「ファンくる」 | A 外部攻撃(リスト型攻撃) 漏えい確認 | 5万9,389人 |
| 2026/08/17 | さくらインターネット さくらのレンタルサーバ・販売管理システム | A 外部攻撃 漏えいのおそれ | 不正ログイン583アカウント(8/17時点) |
| 2026/08/13 | 株式会社チャーム | A 外部攻撃 漏えいのおそれ/調査中 | 未確定 |
| 2026/08/06 | 一正蒲鉾 社員のメールアカウント | A 外部攻撃(不正ログイン) 閲覧の可能性 | 596件(特定済みの外部メールアドレス) |
| 2026/07/22 | Axcelead Drug Discovery Partners 社員メールアカウント | A 外部攻撃(フィッシング) 漏えいの可能性 | メール約7,000通 |
| 2026/07/16 | 日産化学 クラウド環境 | A 外部攻撃 漏えいは確認されず | 該当なし |
| 2026/05/30 | キャリアデザインセンター 『女の転職type』アプリ | A 外部攻撃(リスト型攻撃) 漏えいのおそれ | 18,253名(不正ログイン38,442件) |
| 2026/05/07 | 日本経済新聞社 日経アメリカ社 Microsoft 365 | A 外部攻撃(不正ログイン) 漏えいのおそれ | 291人分 |