事案別まとめ / 初報 2026/10/19 / 当サイト更新 2026/10/21
フィードフォース(Studio不正アクセス)
Webサイトのフォーム(旧EC Booster申込みフォームを含む)
フィードフォース(Studio不正アクセス) Webサイトのフォーム(旧EC Booster申込みフォームを含む)は2026年10月19日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。
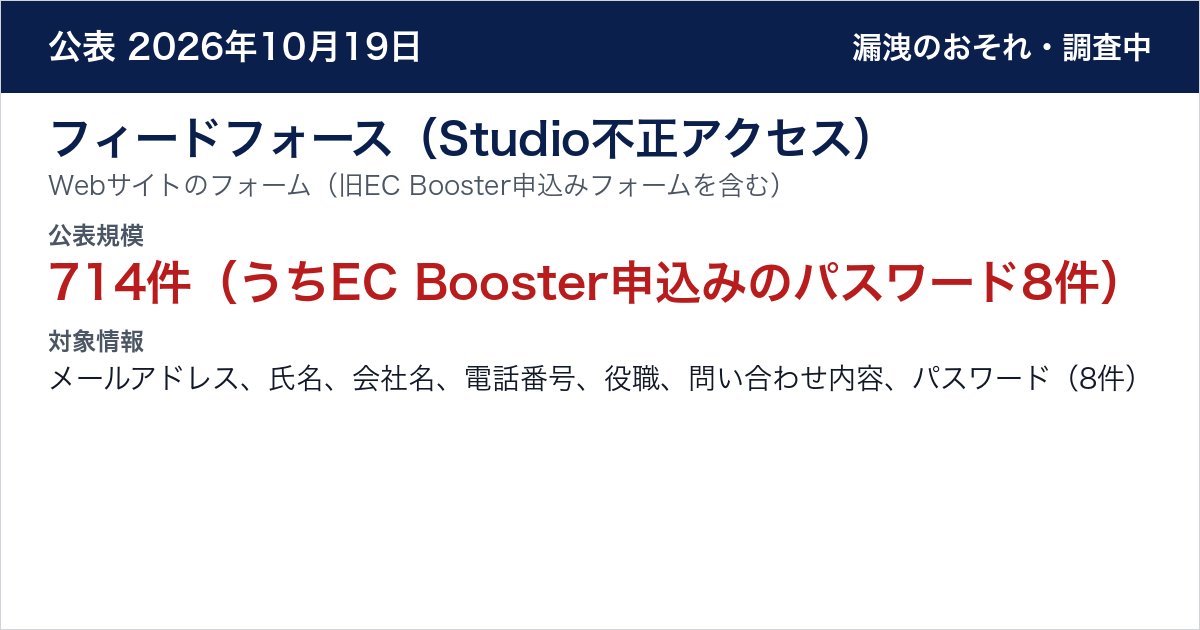
公表された被害・影響規模
714件(うちEC Booster申込みのパスワード8件)
- 確認状況
- A 外部攻撃
漏えいのおそれ - 発生・検知・確認日時
- 連絡受領 2026/10/16
- 対象情報
- メールアドレス、氏名、会社名、電話番号、役職、問い合わせ内容、パスワード(8件)
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
Webサイトに使う「Studio」のクラウド環境への不正アクセスで、フォーム入力情報が漏えいした可能性がある。2024年9〜11月にEC Booster申込みフォームで入力されたログインパスワードもStudio上に残っていた。
公表・続報の時系列
公式発表(初報)
公式資料を読む
公式資料
公式資料 2026-10-19
公式資料 2026-10-19
委託先経由の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめStudioを使っていた組織の公表(75組織)委託先経由の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ