事案別まとめ / 初報 2026/10/19 / 当サイト更新 2026/10/21
リンクステーション
チケット購入サービス「GETTIIS」(主催者向け公演登録サービス「Gettii-Lite」のサーバー)
リンクステーション チケット購入サービス「GETTIIS」(主催者向け公演登録サービス「Gettii-Lite」のサーバー)は2026年10月19日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。
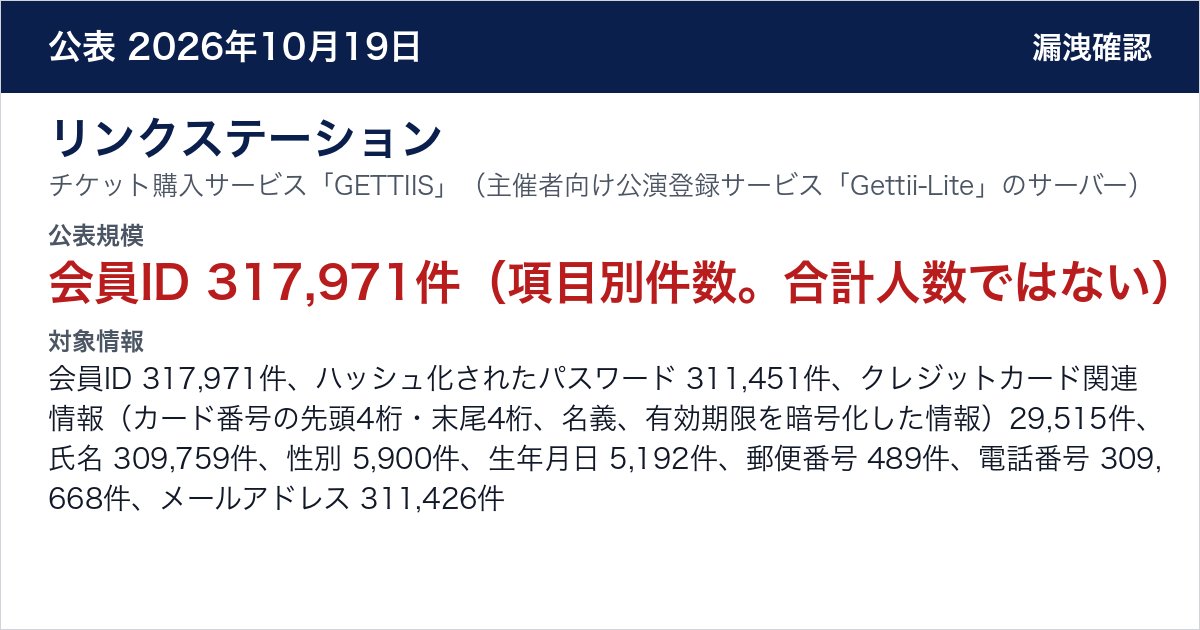
公表された被害・影響規模
会員ID 317,971件(項目別件数。合計人数ではない)
- 確認状況
- A 外部攻撃
漏えい確認 - 発生・検知・確認日時
- 不正アクセス 2026/10/18 0時頃〜7時頃
検知 2026/10/18 - 対象情報
- 会員ID 317,971件、ハッシュ化されたパスワード 311,451件、クレジットカード関連情報(カード番号の先頭4桁・末尾4桁、名義、有効期限を暗号化した情報)29,515件、氏名 309,759件、性別 5,900件、生年月日 5,192件、郵便番号 489件、電話番号 309,668件、メールアドレス 311,426件
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
第三者が「Gettii-Lite」のプログラムの脆弱性を悪用し、「GETTIIS」の会員情報を不正に取得した。「Gettii」「Gettii-EC」は別環境で影響は確認されていない。
企業・組織が公表した対応
- 対象サーバーの切替と脆弱性対策を完了し、対象者に個別にメールで連絡した。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 再発防止 | — | 対象サーバーの切替と脆弱性対策を完了し、対象者に個別にメールで連絡した。 | 公式資料 2026-10-19 公式資料 2026-10-20 |
公表・続報の時系列
続報
公式資料を読む
公式資料
公式資料 2026-10-19
公式資料 2026-10-20
Xでの反応
公表日以降に組織名またはサービス名と「漏洩・漏えい・流出・不正アクセス」を含む投稿は39件。最多は10月20日の20件。感情の割合:判定なし。 SNSでの関心を見る
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ