事案別まとめ / 初報 2026/04/24 / 当サイト更新 2026/10/22
CAMPFIRE
CAMPFIREは2026年4月24日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。最新の続報(6月2日):従業員のGitHub認証情報が不正利用され、社内クラウドの一部管理領域へ不正アクセスされたと判明。
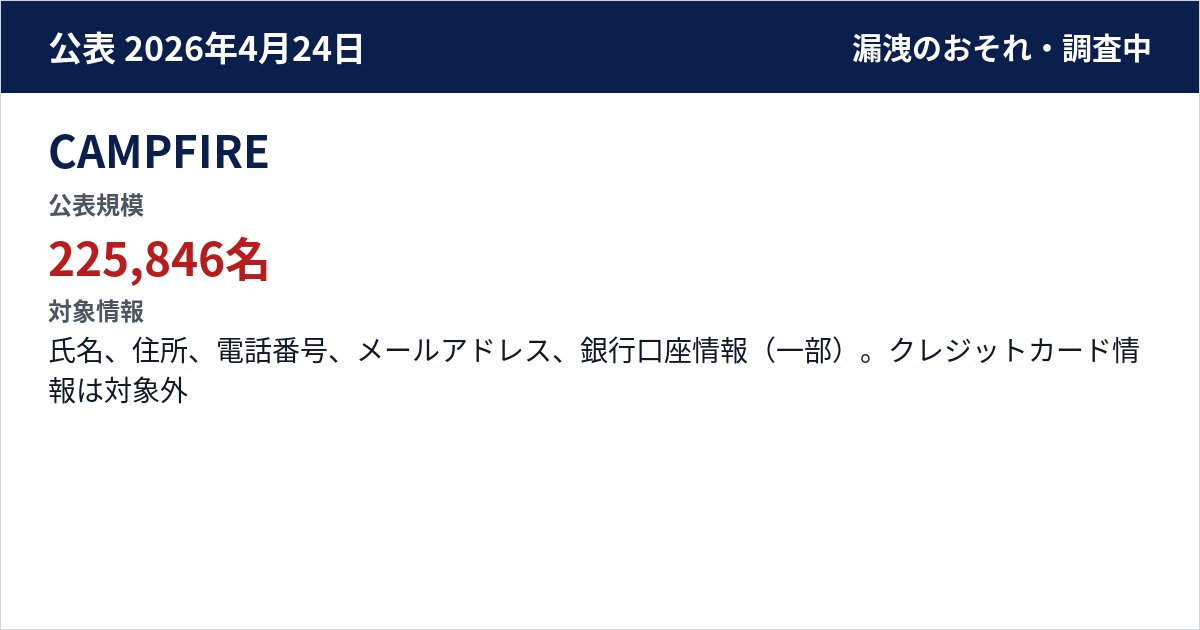
225,846名
- 確認状況
- A 外部攻撃
漏えいのおそれ - 発生・検知・確認日時
- 2026/04 初旬 GitHubアカウントへの不正アクセス/2026/04/21 データベースへのアクセス等を確認
- 対象情報
- 氏名、住所、電話番号、メールアドレス、銀行口座情報(一部)。クレジットカード情報は対象外
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
データファイルのダウンロードは確認されていない。
企業・組織が公表した対応
- システム管理用GitHubアカウントへの不正アクセスを起点に、顧客情報を管理するシステムの一部で個人情報が漏えいした可能性があると公表した。
続報
漏えい可能性の範囲の内訳を公表、対象者・件数は変更なし
4月27日の続報で漏えい可能性の範囲の内訳を公表した(対象者・件数の変更なし)。
従業員のGitHub認証情報が不正利用され、社内クラウドの一部管理領域へ不正アクセスされたと判明
6月2日の調査結果の公表で、従業員が発行したGitHub認証情報が個人開発用サーバー上に意図せずアップロードされて不正利用され、GitHub上の情報から社内業務用クラウド環境の認証情報が取得されて一部管理領域へ不正アクセスされたと公表した。フォレンジック調査では個人情報を含むデータファイルの外部転送の痕跡は確認されなかったが、ログが取得されていない領域があるため閲覧の可能性は否定できないとした。ユニーク件数225,846件に変更はなく、ほかに開発業務従事者の氏名・メールアドレス413件が閲覧可能だった。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 調査 | — | 続報:6月2日の調査結果の公表で、従業員が発行したGitHub認証情報が個人開発用サーバー上に意図せずアップロードされて不正利用され、GitHub上の情報から社内業務用クラウド環境の認証情報が取得されて一部管理領域へ不正アクセスされたと公表した。 フォレンジック調査では個人情報を含むデータファイルの外部転送の痕跡は確認されなかったが、ログが取得されていない領域があるため閲覧の可能性は否定できないとした。 | 公式資料 2026-04-24 公式資料 2026-04-27 公式資料 2026-06-02 |
公表・続報の時系列
公式発表(初報)
システム管理用GitHubアカウントへの不正アクセスを起点に、顧客情報を管理するシステムの一部で個人情報が漏えいした可能性があると公表した。データファイルのダウンロードは確認されていない。
公式資料を読む続報
従業員のGitHub認証情報が不正利用され、社内クラウドの一部管理領域へ不正アクセスされたと判明
6月2日の調査結果の公表で、従業員が発行したGitHub認証情報が個人開発用サーバー上に意図せずアップロードされて不正利用され、GitHub上の情報から社内業務用クラウド環境の認証情報が取得されて一部管理領域へ不正アクセスされたと公表した。フォレンジック調査では個人情報を含むデータファイルの外部転送の痕跡は確認されなかったが、ログが取得されていない領域があるため閲覧の可能性は否定できないとした。ユニーク件数225,846件に変更はなく、ほかに開発業務従事者の氏名・メールアドレス413件が閲覧可能だった。
公式資料を読む
公式資料
公式資料 2026-04-24
公式資料 2026-04-27
公式資料 2026-06-02
アカウント・認証情報の悪用の関連事案
この事案を含むまとめ
2026年4月の情報漏洩まとめアカウント・認証情報の悪用の情報漏洩まとめGitHubの情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:IT・サービスの情報漏洩一覧