事案別まとめ / 初報 2026/10/30 / 当サイト更新 2026/10/31
全日本空輸(Amadeus旅客サービスシステムへの不正アクセス)
旅客サービスシステム(提供 Amadeus IT Group S.A.)上の予約情報の情報漏洩のおそれ
全日本空輸(Amadeus旅客サービスシステムへの不正アクセス) 旅客サービスシステム(提供 Amadeus IT Group S.A.)上の予約情報は2026年10月30日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。
要点
影響の規模(公表規模)
約37,800名(うち約1,700名はパスポート番号なども対象)
何が起きたか
旅客サービスシステムの提供を受けている Amadeus IT Group S.A.(スペイン)のシステムに第三者の不正アクセスがあり、同社の顧客の予約情報の一部が参照された形跡があると Amadeus 社から報告を受けた。(外部攻撃/漏洩のおそれ・調査中)
原因・攻撃経路
委託先経由
漏えいのおそれがある情報
約36,100名は氏名、予約番号、搭乗日、搭乗区間、搭乗クラス/約1,700名は加えてメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号など(クレジットカード情報・パスワードは含まれない)
企業の対応・最新の状況
旅客サービスシステムの提供を受けている Amadeus IT Group S.A.(スペイン)のシステムに第三者の不正アクセスがあり、同社の顧客の予約情報の一部が参照された形跡があると Amadeus 社から報告を受けた。
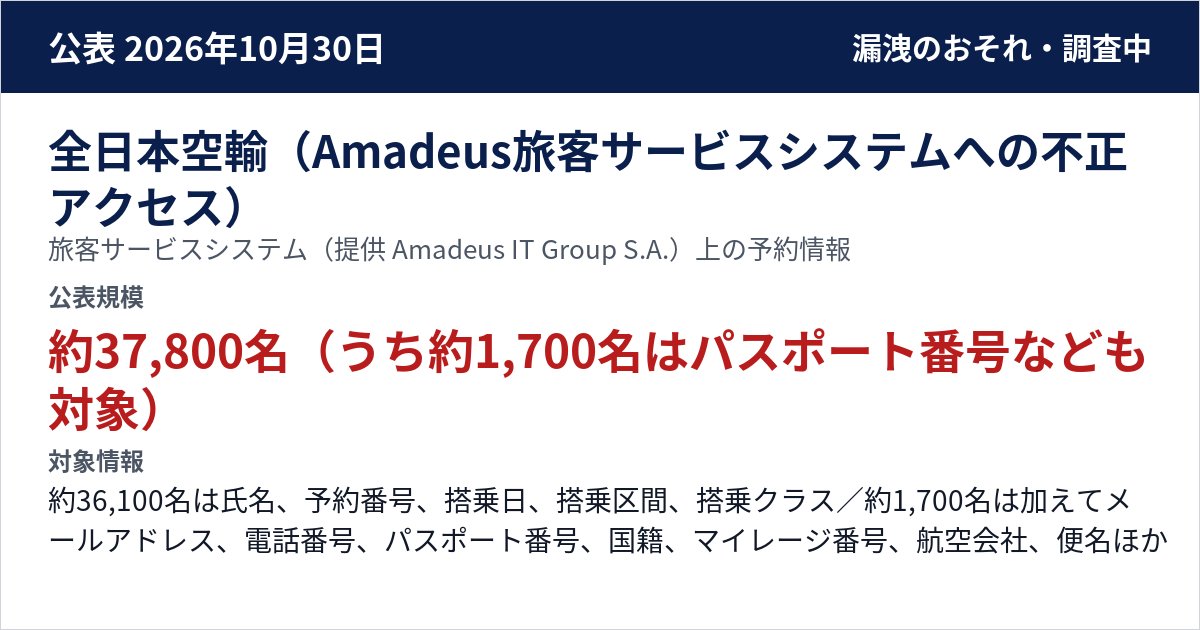
約37,800名(うち約1,700名はパスポート番号なども対象)
- 確認状況
- A 外部攻撃
漏えいのおそれ - 発生・検知・確認日時
- 発生 資料に明記なし(対象は2023/08/10〜2026/09/23に予約した一部の顧客)
検知 資料に明記なし(Amadeus社から報告) - 対象情報
- 約36,100名は氏名、予約番号、搭乗日、搭乗区間、搭乗クラス/約1,700名は加えてメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号など(クレジットカード情報・パスワードは含まれない)
- 補填・損害・復旧費
- 非公表/資料に記載なし
企業・組織が公表した対応
- 旅客サービスシステムの提供を受けている Amadeus IT Group S.A.(スペイン)のシステムに第三者の不正アクセスがあり、同社の顧客の予約情報の一部が参照された形跡があると Amadeus 社から報告を受けた。
- 該当する認証情報は無効化され、監視体制が強化されたと報告を受けている。
- 対象者には順次連絡する。
検知から再発防止までの工程
| 工程 | 公表内容 | 根拠 |
|---|---|---|
| 再発防止 | 該当する認証情報は無効化され、監視体制が強化されたと報告を受けている。 | 公式資料 10/30 |
公表・続報の時系列
公式発表(初報)
旅客サービスシステムの提供を受けている Amadeus IT Group S.A.(スペイン)のシステムに第三者の不正アクセスがあり、同社の顧客の予約情報の一部が参照された形跡があると Amadeus 社から報告を受けた。該当する認証情報は無効化され、監視体制が強化されたと報告を受けている。対象者には順次連絡する。
公式資料を読む
公式資料
委託先経由の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ委託先経由の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:インフラの情報漏洩一覧