事案別まとめ / 初報 2026/07/24 / 当サイト更新 2026/10/22
ニデック
当社Webサイト
ニデック 当社Webサイトは2026年7月24日、不正アクセスなどの外部攻撃による事案を公表した。情報の漏えいは確認されていない、または資料に記載がない。最新の続報(10月16日):フォレンジック・ダークウェブ調査で外部への漏えいの痕跡は確認されず。
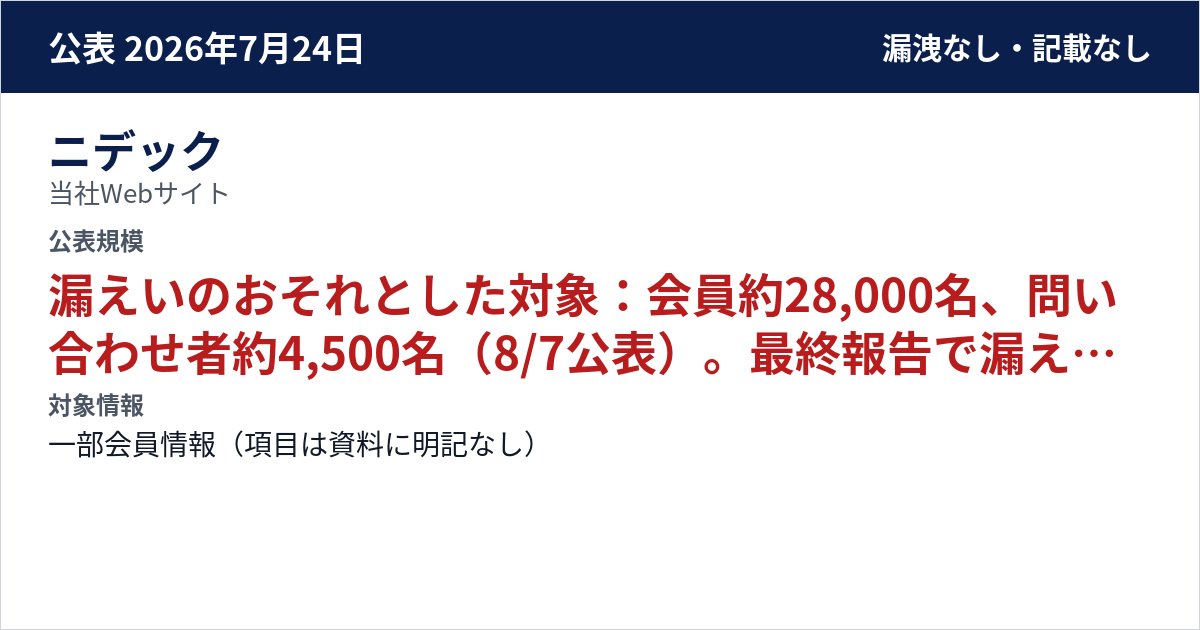
漏えいのおそれとした対象:会員約28,000名、問い合わせ者約4,500名(8/7公表)。最終報告で漏えいの痕跡は確認されず。
- 確認状況
- A 外部攻撃
漏えいの痕跡なし(最終報告) - 発生・検知・確認日時
- 検知 2026/07/24
- 対象情報
- 一部会員情報(項目は資料に明記なし)
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
運営するWebサイトに第三者の不正アクセスの痕跡を確認し、一部会員情報へのアクセスの可能性を確認。
続報
ソフトウェアの脆弱性悪用と確認し、会員約28,000名と問い合わせ者約4,500名を対象とした
8月7日の調査結果で、Webサイトで使用していたソフトウェアの脆弱性を悪用した不正アクセスと確認し、会員約28,000名(氏名、会員ID、メールアドレス、会員区分、ハッシュ化パスワード)と問い合わせ者約4,500名(氏名、メールアドレス、勤務先名、所属、電話番号、住所、問い合わせ内容等)を漏えいのおそれの対象とした。
フォレンジック・ダークウェブ調査で外部への漏えいの痕跡は確認されず
10月16日の最終報告で、フォレンジック調査・ダークウェブ調査の結果、個人情報を含む情報が外部へ漏えいした痕跡は確認されず、二次被害も確認されていないと公表した。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 調査 | — | 続報:8月7日の調査結果で、Webサイトで使用していたソフトウェアの脆弱性を悪用した不正アクセスと確認し、会員約28,000名(氏名、会員ID、メールアドレス、会員区分、ハッシュ化パスワード)と問い合わせ者約4,500名(氏名、メールアドレス、勤務先名、所属、電話番号、住所、問い合わせ内容等)を漏えいのおそれの対象とした。 続報:10月16日の最終報告で、フォレンジック調査・ダークウェブ調査の結果、個人情報を含む情報が外部へ漏えいした痕跡は確認されず、二次被害も確認されていないと公表した。 | 公式資料 2026-07-24 公式資料 2026-08-07 公式資料 2026-08-24 公式資料 2026-10-16 |
公表・続報の時系列
続報
ソフトウェアの脆弱性悪用と確認し、会員約28,000名と問い合わせ者約4,500名を対象とした
8月7日の調査結果で、Webサイトで使用していたソフトウェアの脆弱性を悪用した不正アクセスと確認し、会員約28,000名(氏名、会員ID、メールアドレス、会員区分、ハッシュ化パスワード)と問い合わせ者約4,500名(氏名、メールアドレス、勤務先名、所属、電話番号、住所、問い合わせ内容等)を漏えいのおそれの対象とした。
公式資料を読む公式発表
公式資料を読む続報
フォレンジック・ダークウェブ調査で外部への漏えいの痕跡は確認されず
10月16日の最終報告で、フォレンジック調査・ダークウェブ調査の結果、個人情報を含む情報が外部へ漏えいした痕跡は確認されず、二次被害も確認されていないと公表した。
公式資料を読む
公式資料
公式資料 2026-07-24
公式資料 2026-08-07
公式資料 2026-08-24
公式資料 2026-10-16
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年7月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:製造の情報漏洩一覧