事案別まとめ / 初報 2026/10/30 / 当サイト更新 2026/10/30
コアデ
オンラインくじサイト「はにくじランド」の不正アクセス・情報漏洩のおそれ
コアデ オンラインくじサイト「はにくじランド」は2026年10月30日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。
要点
影響の規模(公表規模)
最大 7,622名
何が起きたか
第三者による不正なコマンド実行と認証情報の不正利用の形跡が確認され、サイト利用者の個人情報が外部へ流出した可能性がある。(外部攻撃/漏洩のおそれ・調査中)
原因・攻撃経路
脆弱性の悪用・アカウント・認証情報の悪用
漏えいのおそれがある情報
氏名、住所、電話番号、メールアドレス、購入履歴等(精査中)。クレジットカード情報は保持しておらず流出はない
企業の対応・最新の状況
攻撃の起点となったシステムの脆弱性を修正し、メール送信関連の認証情報、データベース接続情報、クラウドアカウントのアクセスキー等を無効化・再発行した。
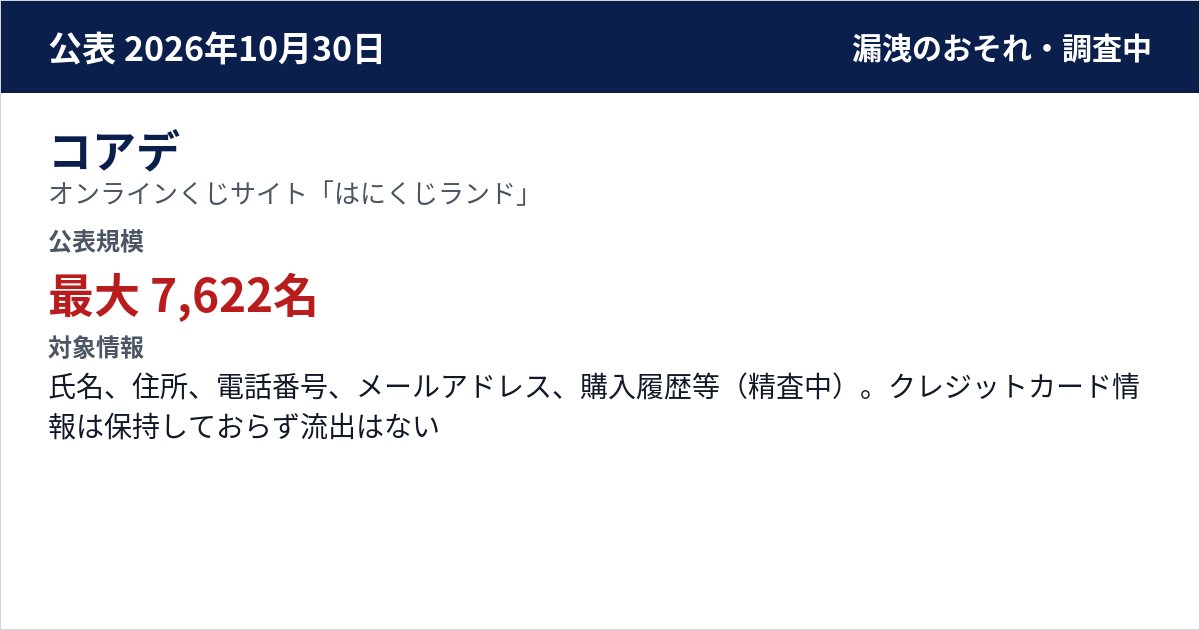
公表された被害・影響規模
最大 7,622名
- 確認状況
- A 外部攻撃
漏えいのおそれ - 発生・検知・確認日時
- 判明 2026/09(お問い合わせフォームの不具合を契機に調査)
- 対象情報
- 氏名、住所、電話番号、メールアドレス、購入履歴等(精査中)。クレジットカード情報は保持しておらず流出はない
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
第三者による不正なコマンド実行と認証情報の不正利用の形跡が確認され、サイト利用者の個人情報が外部へ流出した可能性がある。個人情報保護委員会に速報を提出した。二次被害は確認されていない。
企業・組織が公表した対応
- 攻撃の起点となったシステムの脆弱性を修正し、メール送信関連の認証情報、データベース接続情報、クラウドアカウントのアクセスキー等を無効化・再発行した。
検知から再発防止までの工程
| 工程 | 公表内容 | 根拠 |
|---|---|---|
| 再発防止 | 攻撃の起点となったシステムの脆弱性を修正し、メール送信関連の認証情報、データベース接続情報、クラウドアカウントのアクセスキー等を無効化・再発行した。 | 公式資料 10/30 |
公表・続報の時系列
公式発表(初報)
第三者による不正なコマンド実行と認証情報の不正利用の形跡が確認され、サイト利用者の個人情報が外部へ流出した可能性がある。攻撃の起点となったシステムの脆弱性を修正し、メール送信関連の認証情報、データベース接続情報、クラウドアカウントのアクセスキー等を無効化・再発行した。個人情報保護委員会に速報を提出した。二次被害は確認されていない。
公式資料を読む
公式資料
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめアカウント・認証情報の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:小売・ECの情報漏洩一覧