事案別まとめ / 初報 2026/10/13 / 当サイト更新 2026/10/22
株式会社Fivot キャッシュレスアプリ「IDARE」
株式会社Fivot キャッシュレスアプリ「IDARE」は2026年10月13日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。最新の続報(10月21日):不正な取引は確認されず、被害が生じた場合は補償制度に基づき補償。
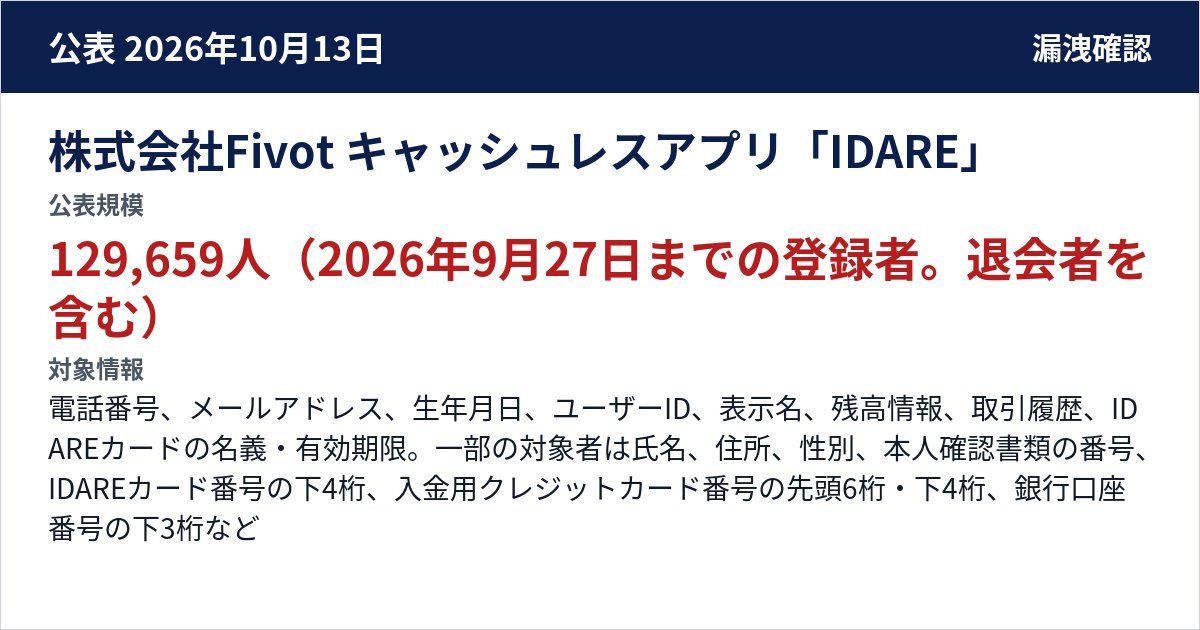
129,659人(2026年9月27日までの登録者。退会者を含む)
- 確認状況
- A 外部攻撃
漏えい確認 - 発生・検知・確認日時
- 不正アクセス 2026/08/10〜09/27(複数回)、検知日は資料に明記なし
- 対象情報
- 電話番号、メールアドレス、生年月日、ユーザーID、表示名、残高情報、取引履歴、IDAREカードの名義・有効期限。一部の対象者は氏名、住所、性別、本人確認書類の番号、IDAREカード番号の下4桁、入金用クレジットカード番号の先頭6桁・下4桁、銀行口座番号の下3桁など
- 補填・損害・復旧費
- 損失の補償(2026/10/21 公表)
対象:残高の不正利用などの被害が生じた利用者
10月21日時点で不正な取引は確認されておらず、被害が生じた場合は補償制度に基づき損害を補償する。
公式資料
事実概要
カスタマーサポート等のために導入していた外部ソフトウェアの脆弱性を悪用され、データベースの情報が第三者に取得された。不正な取引は確認されていない。
企業・組織が公表した対応
- 経路を遮断して当該ソフトウェアの利用を終了し、認証情報を更新した。
続報
不正な取引は確認されず、被害が生じた場合は補償制度に基づき補償
10月21日の第二報で、10月21日時点で不正な取引は確認されていないこと、残高の不正利用などの被害が生じた場合は補償制度に基づき補償することを公表した。ログインパスワードは漏えいしていない。管理業務用ソフトウェアへの接続元制限・証明書認証の必須化とアクセス権限の最小化を実施済みで、外部ソフトウェアの脆弱性監視と異常アクセスの監視を10月30日までに導入する。外部専門機関による第三者調査を実施中で、調査報告書は11月下旬から12月上旬頃に公表する見込み。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 調査 | — | 外部専門機関による第三者調査を実施中で、調査報告書は11月下旬から12月上旬頃に公表する見込み。 | 公式資料 2026-10-13 公式資料 2026-10-21 |
| 補償 | — | 続報:10月21日の第二報で、10月21日時点で不正な取引は確認されていないこと、残高の不正利用などの被害が生じた場合は補償制度に基づき補償することを公表した。 | 公式資料 2026-10-13 公式資料 2026-10-21 |
公表・続報の時系列
公式発表(初報)
カスタマーサポート等のために導入していた外部ソフトウェアの脆弱性を悪用され、データベースの情報が第三者に取得された。経路を遮断して当該ソフトウェアの利用を終了し、認証情報を更新した。不正な取引は確認されていない。
公式資料を読む続報(第二報)
不正な取引は確認されず、被害が生じた場合は補償制度に基づき補償
10月21日の第二報で、10月21日時点で不正な取引は確認されていないこと、残高の不正利用などの被害が生じた場合は補償制度に基づき補償することを公表した。ログインパスワードは漏えいしていない。管理業務用ソフトウェアへの接続元制限・証明書認証の必須化とアクセス権限の最小化を実施済みで、外部ソフトウェアの脆弱性監視と異常アクセスの監視を10月30日までに導入する。外部専門機関による第三者調査を実施中で、調査報告書は11月下旬から12月上旬頃に公表する見込み。
公式資料を読む
公式資料
公式資料 2026-10-13
公式資料 2026-10-21
Xでの反応
公表日以降に組織名またはサービス名と「漏洩・漏えい・流出・不正アクセス」を含む投稿は23件。最多は10月14日の11件。感情の割合:判定なし。 SNSでの関心を見る
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:金融の情報漏洩一覧