事案別まとめ / 初報 2026/08/01 / 当サイト更新 2026/10/21
Eストアー
ショップサーブ
Eストアー ショップサーブは2026年8月1日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。最新の続報(10月16日):脆弱性を悪用されデータベースの情報が外部へ送信されたと確認、調査を完了。
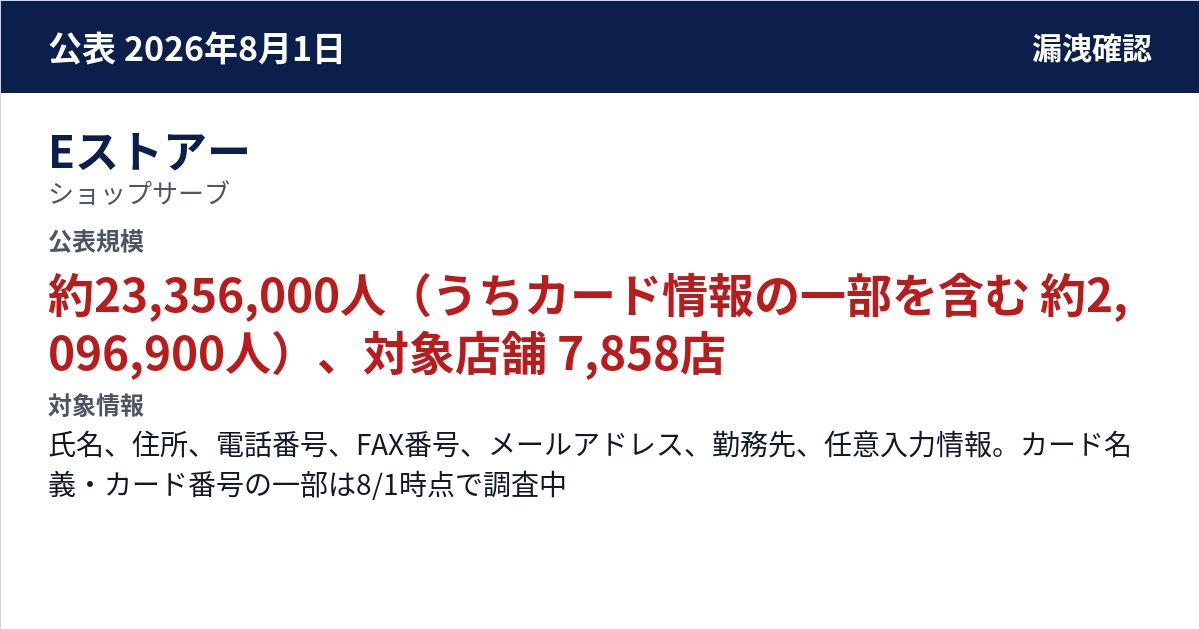
約23,356,000人(うちカード情報の一部を含む 約2,096,900人)、対象店舗 7,858店
- 確認状況
- A 外部攻撃
漏えい - 発生・検知・確認日時
- 2026/08/01 発生・確認
- 対象情報
- 氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意入力情報。カード名義・カード番号の一部は8/1時点で調査中
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
「ショップサーブ」のサーバーに外部から不正アクセスがあり、8/1 9:09〜11:06頃に第三者がサーバー上で不正なプログラムを実行し、購入者情報を外部へ送信した。
続報
脆弱性を悪用されデータベースの情報が外部へ送信されたと確認、調査を完了
10月16日の最終報で調査完了を公表した。2026年5月21日〜8月1日に、サーバー上のアプリケーションの脆弱性を悪用して不正なプログラムが実行され、データベースの情報が外部へ送信された。店舗メールシステム・FTPのID・パスワードと振込先口座情報は漏えい対象から外した。ダークウェブへの流出は確認されていない。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 調査 | — | カード名義・カード番号の一部は8/1時点で調査中 続報:10月16日の最終報で調査完了を公表した。 | 公式資料 2026-08-01 公式資料 2026-08-02 公式資料 2026-10-16 |
公表・続報の時系列
公式発表
公式資料を読む続報
脆弱性を悪用されデータベースの情報が外部へ送信されたと確認、調査を完了
10月16日の最終報で調査完了を公表した。2026年5月21日〜8月1日に、サーバー上のアプリケーションの脆弱性を悪用して不正なプログラムが実行され、データベースの情報が外部へ送信された。店舗メールシステム・FTPのID・パスワードと振込先口座情報は漏えい対象から外した。ダークウェブへの流出は確認されていない。
公式資料を読む
公式資料
公式資料 2026-08-01
公式資料 2026-08-02
公式資料 2026-10-16
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年8月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:IT・サービスの情報漏洩一覧