事案別まとめ / 初報 2026/10/21 / 当サイト更新 2026/10/25
フューチャーショップ
SaaS型ECサイト構築プラットフォーム「futureshop」のサーバー(c02、c05、c12、g06)
フューチャーショップ SaaS型ECサイト構築プラットフォーム「futureshop」のサーバー(c02、c05、c12、g06)は2026年10月21日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。最新の続報(10月25日):関連サービスの脆弱性を突かれたと説明、個人情報の漏えいは確認されず。
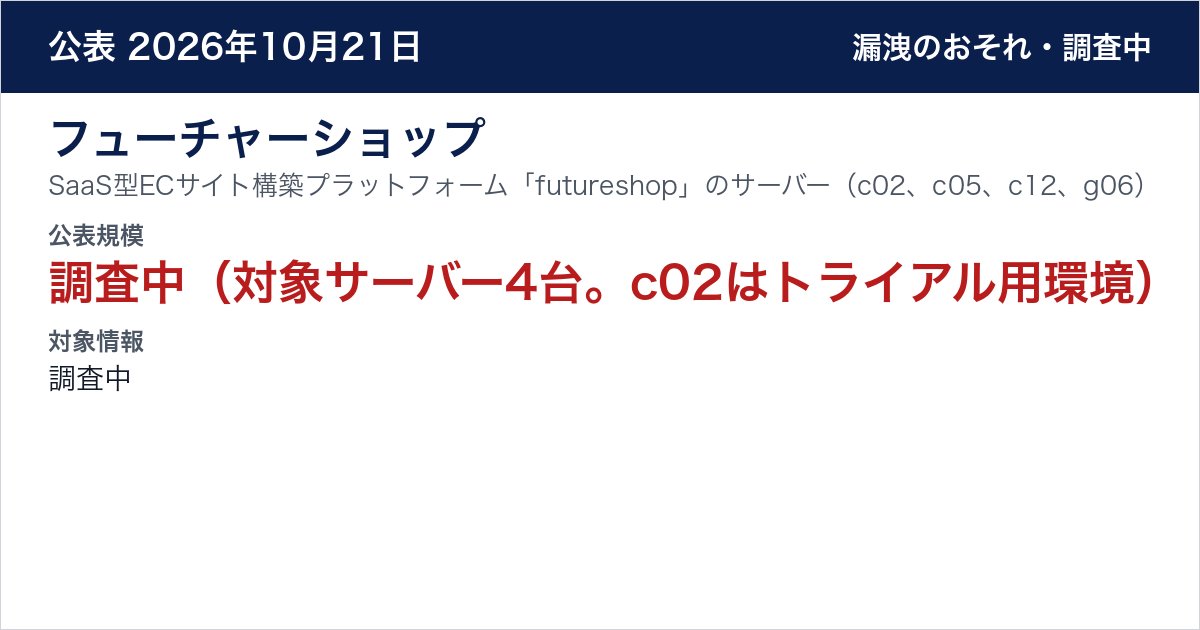
調査中(対象サーバー4台。c02はトライアル用環境)
- 確認状況
- A 外部攻撃
調査中(現時点で購入者の個人情報の流出は確認されていない) - 発生・検知・確認日時
- 発生 資料に明記なし
確認 2026/10/21 - 対象情報
- 調査中
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
10月21日10時14分頃、運用するサーバーの一部に第三者の不正アクセスを確認した。被害拡大を防ぐため、対象サーバーを同日11時30分からメンテナンス状態とし、ECサイト、futureshop管理画面、FTP・APIが利用できない。
企業・組織が公表した対応
- 影響範囲は調査中で、対象の店舗には個別に連絡している。
続報
個人情報の参照と外部への持ち出しの痕跡はないことを確認
10月22日の第二報で、10月22日7時時点の調査で個人情報の参照と外部への持ち出しの痕跡はないことを確認したと公表した。PHPの脆弱性対策が完了しておらずメンテナンスを継続し、ECサイト、futureshop管理画面、FTP、APIは引き続き利用できない。対象店舗の契約ドメインのメールアドレスの送受信も停止しており、順次復旧する。
サーバーを再構築して全店舗で再開し、購入者の個人情報の流出は確認されていない
10月22日のお知らせで、不正アクセスを受けたサーバー(c02、c05、c12、g06)について侵入経路への対策とサーバー環境の再構築を行い、安全性を確認したうえで10月22日23時35分にサービスを再開したと公表した。すべての店舗でECサイト、futureshop管理画面、APIが利用できる。現時点の調査で購入者の個人情報の流出は確認されておらず、外部専門機関による調査を予定している。
関連サービスの脆弱性を突かれたと説明、個人情報の漏えいは確認されず
10月25日の代表取締役名のお知らせで、10月21日の不正アクセスはfutureshopの関連サービスの脆弱性を突いたもので、同時期のPHPの脆弱性(通称PHP2Shell)対策の長時間メンテナンス(10月21日21時36分〜22日23時35分)や10月23日公表の1店舗の会員情報漏えいとは別の事象だと説明した。脆弱性のあった関連サービスを停止し、すべてのサーバーのアクセス記録・操作記録を確認している。現時点のログ調査で個人情報の漏えいは確認されておらず、外部の調査機関への調査依頼を進めている。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 調査 | — | 影響範囲は調査中で、対象の店舗には個別に連絡している。 続報:10月22日の第二報で、10月22日7時時点の調査で個人情報の参照と外部への持ち出しの痕跡はないことを確認したと公表した。 現時点の調査で購入者の個人情報の流出は確認されておらず、外部専門機関による調査を予定している。 | 公式資料 2026-10-21 公式資料 2026-10-22 公式資料 2026-10-22 公式資料 2026-10-25 |
| 復旧 | — | 対象店舗の契約ドメインのメールアドレスの送受信も停止しており、順次復旧する。 続報:10月22日のお知らせで、不正アクセスを受けたサーバー(c02、c05、c12、g06)について侵入経路への対策とサーバー環境の再構築を行い、安全性を確認したうえで10月22日23時35分にサービスを再開したと公表した。 | 公式資料 2026-10-21 公式資料 2026-10-22 公式資料 2026-10-22 公式資料 2026-10-25 |
| 再発防止 | — | PHPの脆弱性対策が完了しておらずメンテナンスを継続し、ECサイト、futureshop管理画面、FTP、APIは引き続き利用できない。 続報:10月22日のお知らせで、不正アクセスを受けたサーバー(c02、c05、c12、g06)について侵入経路への対策とサーバー環境の再構築を行い、安全性を確認したうえで10月22日23時35分にサービスを再開したと公表した。 続報:10月25日の代表取締役名のお知らせで、10月21日の不正アクセスはfutureshopの関連サービスの脆弱性を突いたもので、同時期のPHPの脆弱性(通称PHP2Shell)対策の長時間メンテナンス(10月21日21時36分〜22日23時35分)や10月23日公表の1店舗の会員情報漏えいとは別の事象だと説明した。 | 公式資料 2026-10-21 公式資料 2026-10-22 公式資料 2026-10-22 公式資料 2026-10-25 |
公表・続報の時系列
続報(第二報)
個人情報の参照と外部への持ち出しの痕跡はないことを確認
10月22日の第二報で、10月22日7時時点の調査で個人情報の参照と外部への持ち出しの痕跡はないことを確認したと公表した。PHPの脆弱性対策が完了しておらずメンテナンスを継続し、ECサイト、futureshop管理画面、FTP、APIは引き続き利用できない。対象店舗の契約ドメインのメールアドレスの送受信も停止しており、順次復旧する。
公式資料を読む続報
サーバーを再構築して全店舗で再開し、購入者の個人情報の流出は確認されていない
10月22日のお知らせで、不正アクセスを受けたサーバー(c02、c05、c12、g06)について侵入経路への対策とサーバー環境の再構築を行い、安全性を確認したうえで10月22日23時35分にサービスを再開したと公表した。すべての店舗でECサイト、futureshop管理画面、APIが利用できる。現時点の調査で購入者の個人情報の流出は確認されておらず、外部専門機関による調査を予定している。
公式資料を読む続報
関連サービスの脆弱性を突かれたと説明、個人情報の漏えいは確認されず
10月25日の代表取締役名のお知らせで、10月21日の不正アクセスはfutureshopの関連サービスの脆弱性を突いたもので、同時期のPHPの脆弱性(通称PHP2Shell)対策の長時間メンテナンス(10月21日21時36分〜22日23時35分)や10月23日公表の1店舗の会員情報漏えいとは別の事象だと説明した。脆弱性のあった関連サービスを停止し、すべてのサーバーのアクセス記録・操作記録を確認している。現時点のログ調査で個人情報の漏えいは確認されておらず、外部の調査機関への調査依頼を進めている。
公式資料を読む
公式資料
公式資料 2026-10-21
公式資料 2026-10-22
公式資料 2026-10-22
公式資料 2026-10-25
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:IT・サービスの情報漏洩一覧