事案別まとめ / 初報 2026/10/01 / 当サイト更新 2026/10/22
キャピタル・ゼンリン(TEMAIRAZU不正アクセス)
グランピングリゾート フェーリエンドルフ
キャピタル・ゼンリン(TEMAIRAZU不正アクセス) グランピングリゾート フェーリエンドルフは2026年10月1日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。最新の続報(10月5日):予約確認メールを装った不審なメールが複数パターン確認され、注意を呼びかけ。
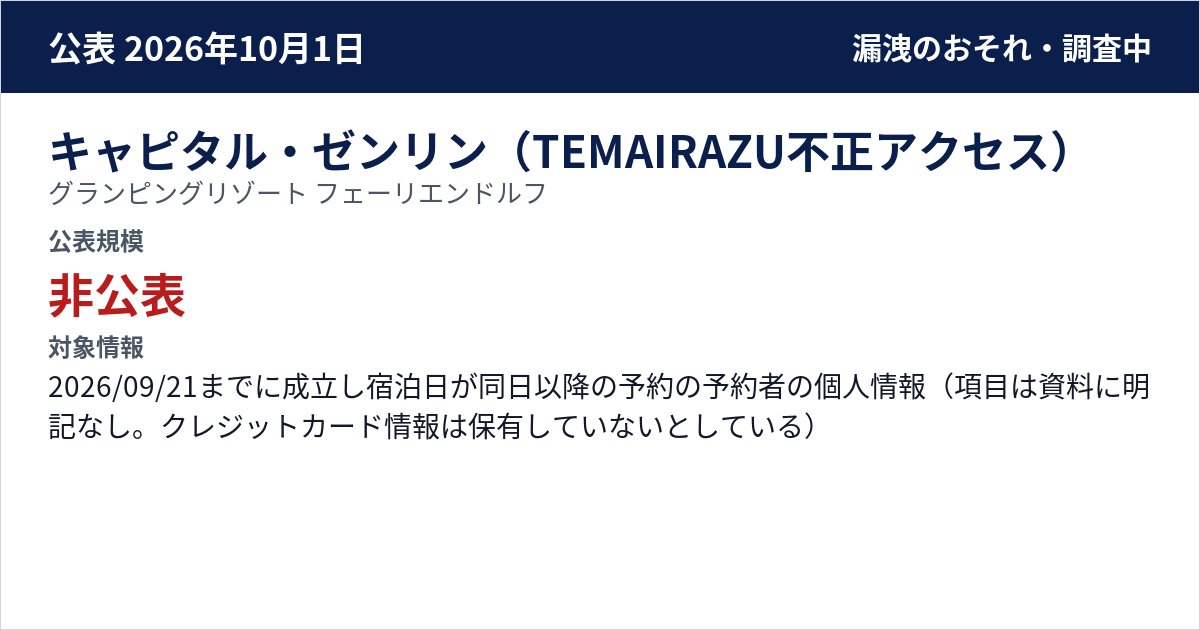
公表された被害・影響規模
非公表
- 確認状況
- A 外部攻撃
漏えいのおそれ - 発生・検知・確認日時
- 発生日は資料に明記なし
- 対象情報
- 2026/09/21までに成立し宿泊日が同日以降の予約の予約者の個人情報(項目は資料に明記なし。クレジットカード情報は保有していないとしている)
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
予約管理システム「手間いらず」(手間いらず株式会社提供)への不正アクセスにより、予約者の個人情報が外部に漏えいした可能性がある。不審なメール・SMSが確認されている。
続報
予約確認メールを装った不審なメールが複数パターン確認され、注意を呼びかけ
10月5日の追記で、施設の予約確認メールを装った不審なメールについて客から複数の報告があり、デザインの異なる複数のパターンが確認されているとして注意を呼びかけた。
公表・続報の時系列
続報
予約確認メールを装った不審なメールが複数パターン確認され、注意を呼びかけ
10月5日の追記で、施設の予約確認メールを装った不審なメールについて客から複数の報告があり、デザインの異なる複数のパターンが確認されているとして注意を呼びかけた。
公式資料を読む
公式資料
公式資料 2026-10-01
公式資料 2026-10-05
委託先経由の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめTEMAIRAZU(宿泊予約サイト管理システム)を使っていた組織の公表(150組織)委託先経由の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:IT・サービスの情報漏洩一覧