事案別まとめ / 初報 2026/10/28 / 当サイト更新 2026/10/28
九州大学(ブラストメール不正アクセス)
九州大学校友会ウェブサイトのメール配信の情報漏洩
九州大学(ブラストメール不正アクセス) 九州大学校友会ウェブサイトのメール配信は2026年10月28日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。
要点
何件漏えいしたか(公表規模)
登録情報 最大9,999件(実際に漏えいした件数は確認中)
何が起きたか
九州大学校友会ウェブサイトで同窓生への情報配信に使っていた「ブラストメール」(運用委託先 QTmedia を通じて利用)に第三者の不正アクセスがあり、同サービスに登録されていた大学保有の情報の漏えいが確認されたと報告を受けた。(外部攻撃/漏洩確認)
原因・攻撃経路
委託先経由
漏えいした情報
九州大学校友会に登録された同窓生等の氏名、メールアドレス
企業の対応・最新の状況
九州大学校友会ウェブサイトで同窓生への情報配信に使っていた「ブラストメール」(運用委託先 QTmedia を通じて利用)に第三者の不正アクセスがあり、同サービスに登録されていた大学保有の情報の漏えいが確認されたと報告を受けた。
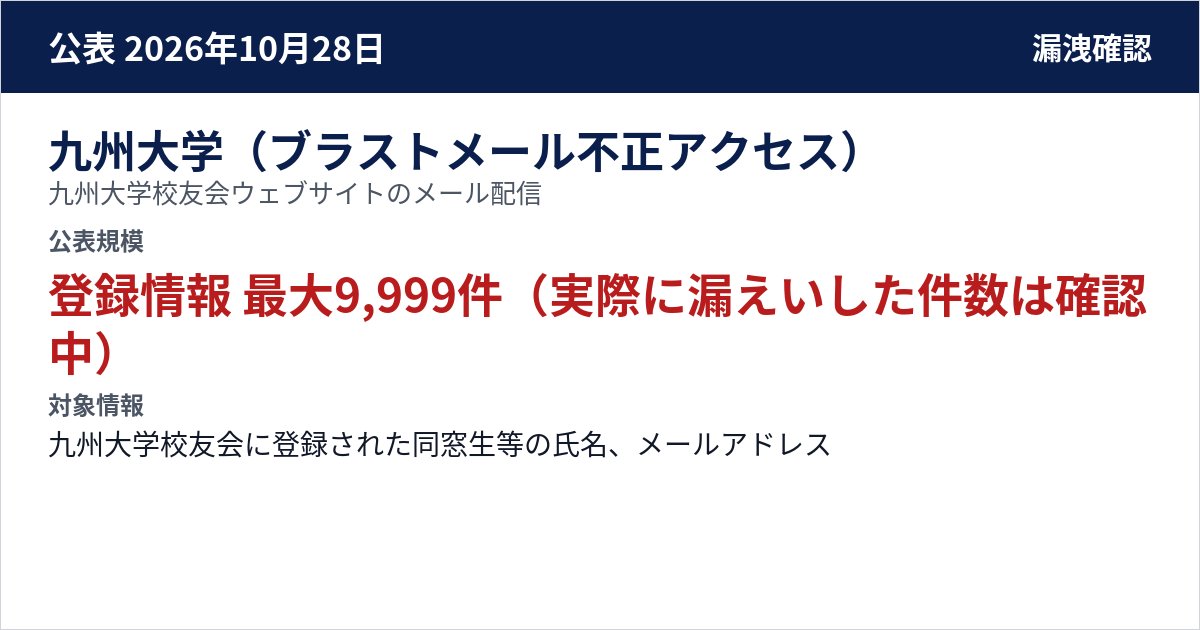
公表された被害・影響規模
登録情報 最大9,999件(実際に漏えいした件数は確認中)
- 確認状況
- A 外部攻撃
漏えい確認 - 発生・検知・確認日時
- 資料に明記なし
- 対象情報
- 九州大学校友会に登録された同窓生等の氏名、メールアドレス
- 補填・損害・復旧費
- 非公表/資料に記載なし
企業・組織が公表した対応
- 九州大学校友会ウェブサイトで同窓生への情報配信に使っていた「ブラストメール」(運用委託先 QTmedia を通じて利用)に第三者の不正アクセスがあり、同サービスに登録されていた大学保有の情報の漏えいが確認されたと報告を受けた。
- 対象者を確定したうえで連絡し、個人情報保護委員会に報告した。
公表・続報の時系列
公式発表(初報)
九州大学校友会ウェブサイトで同窓生への情報配信に使っていた「ブラストメール」(運用委託先 QTmedia を通じて利用)に第三者の不正アクセスがあり、同サービスに登録されていた大学保有の情報の漏えいが確認されたと報告を受けた。対象者を確定したうえで連絡し、個人情報保護委員会に報告した。
公式資料を読む
公式資料
委託先経由の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめブラストメールを使っていた組織の公表(178組織)委託先経由の情報漏洩まとめ教育機関の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:教育・研究の情報漏洩一覧