事案別まとめ / 初報 2026/10/16 / 当サイト更新 2026/10/21
神奈川中央交通(発車オーライネット不正アクセス)
高速バスの予約
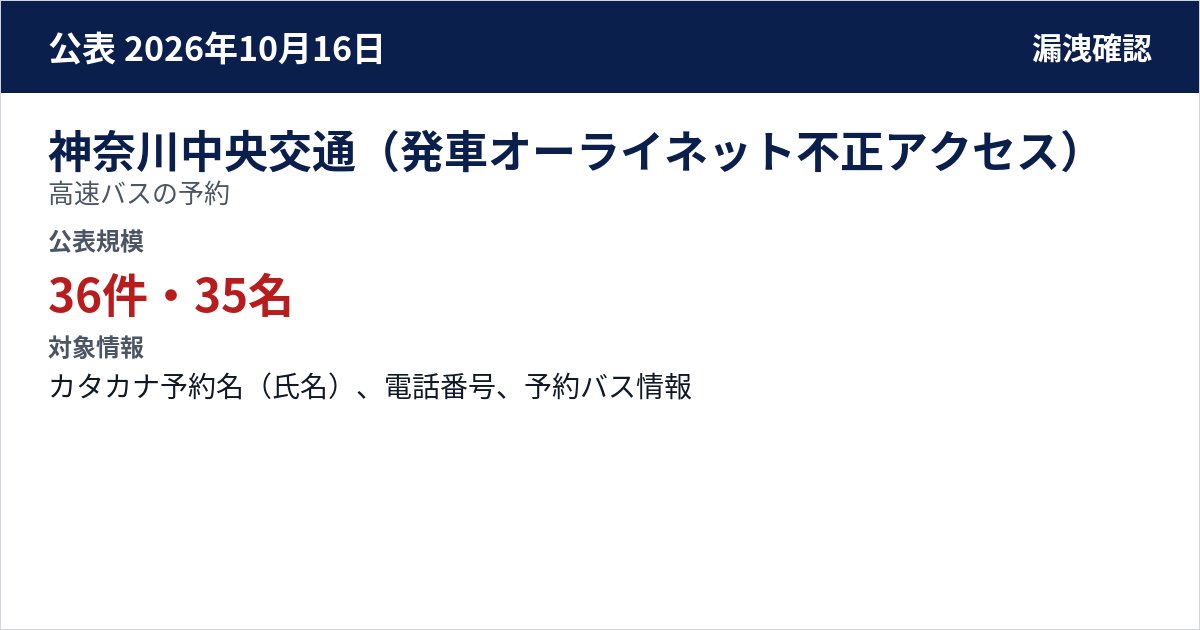
神奈川中央交通(発車オーライネット不正アクセス) 高速バスの予約は2026年10月16日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。
公表された被害・影響規模
36件・35名
- 確認状況
- A 外部攻撃
漏えい確認 - 発生・検知・確認日時
- 資料に明記なし
- 対象情報
- カタカナ予約名(氏名)、電話番号、予約バス情報
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
「発車オーライネット」の連携用APIサーバーが第三者の不正アクセスを受け、神奈川中央交通の顧客の予約情報の一部が外部へ漏えいしたことが判明した。件数は工房からの情報による。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 検知 | — | 「発車オーライネット」の連携用APIサーバーが第三者の不正アクセスを受け、神奈川中央交通の顧客の予約情報の一部が外部へ漏えいしたことが判明した。 | 公式資料 2026-10-16 |
公表・続報の時系列
公式発表(初報)
「発車オーライネット」の連携用APIサーバーが第三者の不正アクセスを受け、神奈川中央交通の顧客の予約情報の一部が外部へ漏えいしたことが判明した。件数は工房からの情報による。
公式資料を読む
公式資料
委託先経由の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ発車オーライネットを使っていた組織の公表(29組織)委託先経由の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:インフラの情報漏洩一覧