事案別まとめ / 初報 2026/10/23 / 当サイト更新 2026/10/30
エックスサーバー(ブラストメール不正アクセス)
ニュース・キャンペーン情報のメール配信先リストの情報漏洩
エックスサーバー(ブラストメール不正アクセス) ニュース・キャンペーン情報のメール配信先リストは2026年10月23日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。
要点
何件漏えいしたか(公表規模)
メールアドレス459,679件
何が起きたか
外部メール配信サービス「ブラストメール」(ラクスライトクラウド提供)への第三者の不正アクセスで、同サービスに登録していたメール配信先リストの全件が漏えいした。(外部攻撃/漏洩確認)
原因・攻撃経路
委託先経由
漏えいした情報
メールアドレス。付随して氏名・氏名フリガナ(380,384件)、会社名・会社名フリガナ(115,702件)、利用サービス名(316,453件)、XServerアカウントID(692件)、XServerアカウントの登録日・個人法人の区分(各431,076件)、ニュース・キャンペーン情報の配信希望状況(429,382件)。ログインパスワード、住所、電話番号、決済情報は含まれない
企業の対応・最新の状況
ブラストメールとのデータ連携を停止し、自社開発のメール配信システムへ移行する。
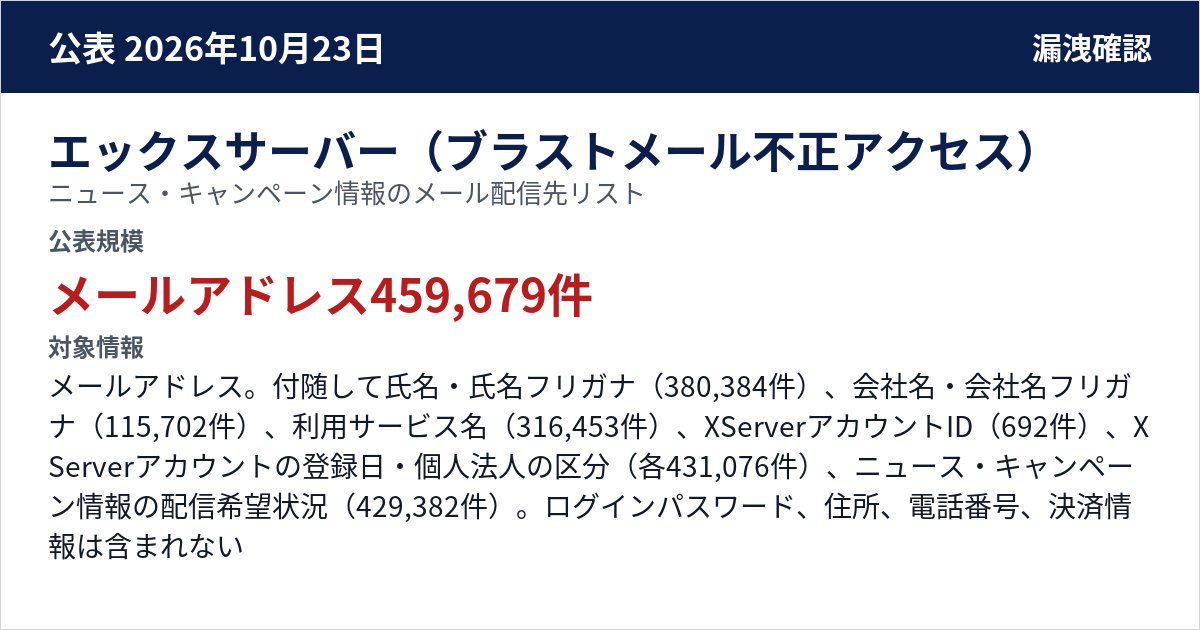
メールアドレス459,679件
- 確認状況
- A 外部攻撃
漏えい確認 - 発生・検知・確認日時
- 判明 資料に明記なし(ラクスライトクラウドからの報告)
- 対象情報
- メールアドレス。付随して氏名・氏名フリガナ(380,384件)、会社名・会社名フリガナ(115,702件)、利用サービス名(316,453件)、XServerアカウントID(692件)、XServerアカウントの登録日・個人法人の区分(各431,076件)、ニュース・キャンペーン情報の配信希望状況(429,382件)。ログインパスワード、住所、電話番号、決済情報は含まれない
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
外部メール配信サービス「ブラストメール」(ラクスライトクラウド提供)への第三者の不正アクセスで、同サービスに登録していたメール配信先リストの全件が漏えいした。同社のサーバーや管理画面への不正アクセスによるものではない。
企業・組織が公表した対応
- ブラストメールとのデータ連携を停止し、自社開発のメール配信システムへ移行する。
- 10月29日20時30分の追記で、漏えい件数をメールアドレス459,679件と公表した。
公表・続報の時系列
公式発表(初報)
外部メール配信サービス「ブラストメール」(ラクスライトクラウド提供)への第三者の不正アクセスで、同サービスに登録していたメール配信先リストの全件が漏えいした。同社のサーバーや管理画面への不正アクセスによるものではない。ブラストメールとのデータ連携を停止し、自社開発のメール配信システムへ移行する。
公式資料を読む
公式資料
公式資料 2026-10-23
公式資料 2026-10-29
委託先経由の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめブラストメールを使っていた組織の公表(181組織)委託先経由の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:IT・サービスの情報漏洩一覧