事案別まとめ / 初報 2026/10/23 / 当サイト更新 2026/10/24
リンツ&シュプルングリージャパン(futureshop不正アクセス)
オンラインショップ・Lindt公式アプリの共通会員アカウント
リンツ&シュプルングリージャパン(futureshop不正アクセス) オンラインショップ・Lindt公式アプリの共通会員アカウントは2026年10月23日、不正アクセスなどの外部攻撃による情報の漏えい等を確認したと公表した。
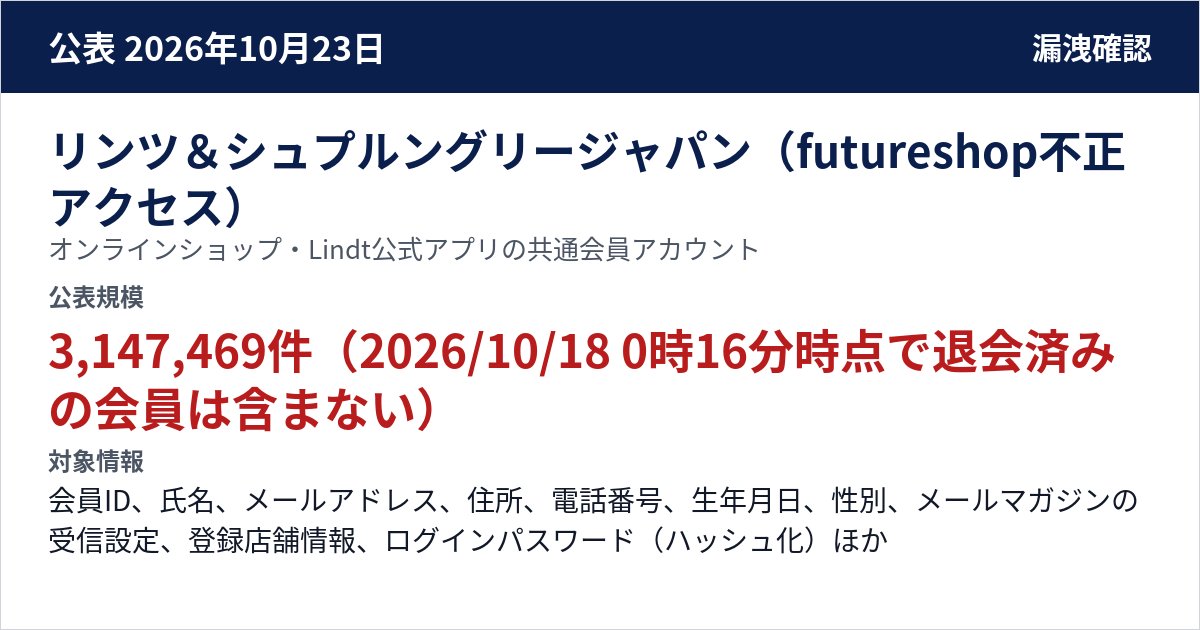
公表された被害・影響規模
3,147,469件(2026/10/18 0時16分時点で退会済みの会員は含まない)
- 確認状況
- A 外部攻撃
漏えい確認 - 発生・検知・確認日時
- 発生 2026/10/17〜2026/10/18
確認 2026/10/19(委託先フューチャーショップから報告) - 対象情報
- 会員ID、氏名、メールアドレス、住所、電話番号、生年月日、性別、メールマガジンの受信設定、登録店舗情報、ログインパスワード(ハッシュ化)、フリガナ・会員登録日時・最終ログイン日時など(クレジットカード情報は含まれない)
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
オンラインショップのシステム提供と会員情報の管理を委託するフューチャーショップのサーバーで、使用していたソフトウェアの脆弱性を悪用した外部からの不正アクセスがあり、10月18日0時16分にオンラインショップと公式アプリで共通の会員アカウントの情報が取得された。10月23日11時時点で情報の悪用は確認されていない。
企業・組織が公表した対応
- 10月21日16時からオンラインショップを停止し、公式アプリの新規会員登録・新規ログイン・会員情報の確認などを止めている。
- フューチャーショップと連名で個人情報保護委員会へ報告した。
公表・続報の時系列
公式資料
委託先経由の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ委託先経由の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:小売・ECの情報漏洩一覧