事案別まとめ / 初報 2026/10/08 / 最終確認 2026-10-11 / 当サイト更新 2026/10/22
ワラウ(株式会社オープンスマイル)
ワラウ(株式会社オープンスマイル)は2026年10月8日、不正アクセスなどの外部攻撃による情報漏えいのおそれがあると公表した(調査中を含む)。最新の続報(10月15日):「流出していない」との記載を訂正、新たな不正アクセスで停止した全サービスを再開。
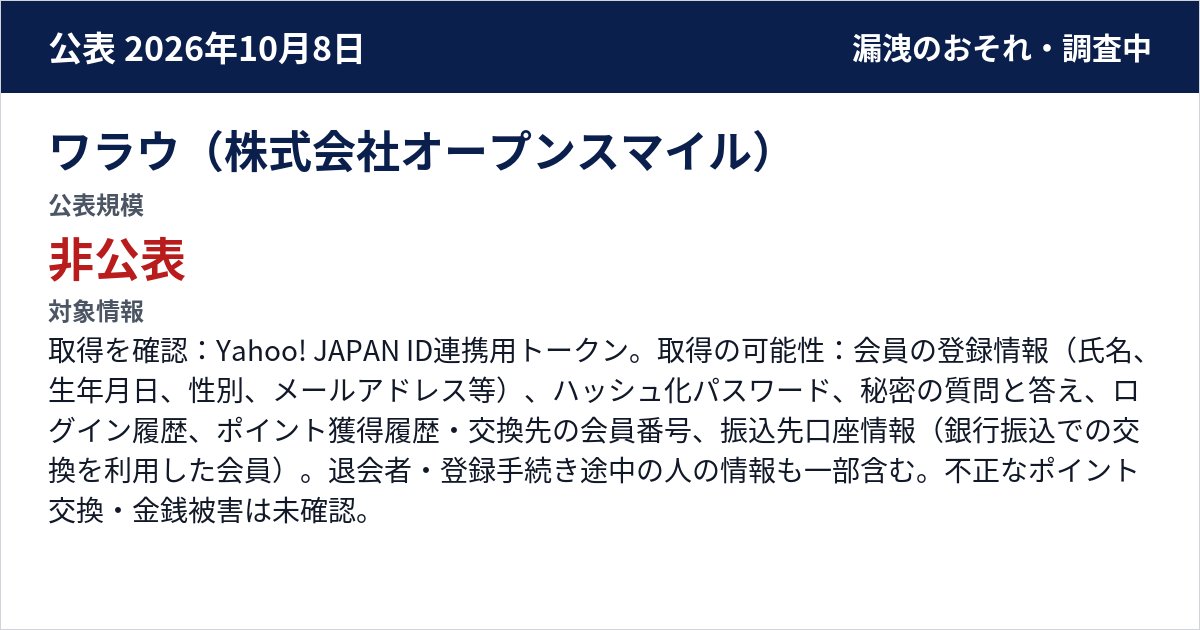
非公表
- 確認状況
- A 外部攻撃/取得確認(連携トークン)・会員情報の取得の可能性
- 発生・検知・確認日時
- 2026/10/04 検知
- 対象情報
- 取得を確認:Yahoo! JAPAN ID連携用トークン。取得の可能性:会員の登録情報(氏名、生年月日、性別、メールアドレス等)、ハッシュ化パスワード、秘密の質問と答え、ログイン履歴、ポイント獲得履歴・交換先の会員番号、振込先口座情報(銀行振込での交換を利用した会員)。退会者・登録手続き途中の人の情報も一部含む。不正なポイント交換・金銭被害は未確認。
- 補填・損害・復旧費
- 非公表/資料に記載なし
事実概要
原因はサイトの一部の入力欄の脆弱性。Yahoo! JAPAN ID連携用トークン(大半は期限切れ、一部は攻撃時点で有効期限内。10月6日に全て無効化)の取得を確認し、会員情報も取得された可能性がある。10月8日に個人情報保護委員会へ速報を提出。
企業・組織が公表した対応
- 10月4日にサーバーへの不正アクセスを検知し、同日中に侵入経路を遮断した。
続報
「流出していない」との記載を訂正、新たな不正アクセスで停止した全サービスを再開
10月15日の第二報で、10月8日の「氏名・メールアドレス・パスワード・ポイント・口座情報は流出していない」との記載を訂正した。10月9日夜に新たな不正アクセスを検知し、10月10日未明から全サービスを停止、10月15日に再開した(ポイント交換は10月19日から順次再開)。10月5日以降の不正アクセスで情報が取得された形跡は現時点で確認されていない。外部の専門機関に調査を依頼した。
検知から再発防止までの工程
| 工程 | 実施日 | 公表内容 | 根拠 |
|---|---|---|---|
| 検知 | 2026-10-04 | 10月4日に不正アクセスを検知し侵入経路を遮断。 | 公式資料(公表 2026-10-08) |
| 調査 | — | 外部の専門機関に調査を依頼した。 | 公式資料 2026-10-08 公式サービス停止案内(公表日不明) 公式資料 2026-10-15 |
| 復旧 | — | 10月9日夜に新たな不正アクセスを検知し、10月10日未明から全サービスを停止、10月15日に再開した(ポイント交換は10月19日から順次再開)。 | 公式資料 2026-10-08 公式サービス停止案内(公表日不明) 公式資料 2026-10-15 |
| 再発防止 | — | 10月6日に原因となった脆弱性を修正。 | 公式資料(公表 2026-10-08) |
公表・続報の時系列
続報(第二報)
「流出していない」との記載を訂正、新たな不正アクセスで停止した全サービスを再開
10月15日の第二報で、10月8日の「氏名・メールアドレス・パスワード・ポイント・口座情報は流出していない」との記載を訂正した。外部の専門機関に調査を依頼した。
公式資料を読む
公式資料
公式資料 2026-10-08
公式サービス停止案内(公表日不明)
公式資料 2026-10-15
脆弱性の悪用の関連事案
この事案を含むまとめ
2026年10月の情報漏洩まとめ脆弱性の悪用の情報漏洩まとめ企業・団体の情報漏洩まとめ外部攻撃(不正アクセス・ランサムウェアなど)の情報漏洩まとめ業種:IT・サービスの情報漏洩一覧